
服务器环境部署与CDN加速深度优化:服务器部署与CDN极速调优
做服务器环境部署与CDN加速深度优化,核心结论就一句话:底层靠Linux内核调优与Nginx长连接压榨源站并发上限,边缘靠精准的Cache-Control分层缓存与回源鉴权把90%以上的流量死死按在CDN节点上,让源站只处理不可缓存的核心动态请求。 网上很多教程教人装个可视化面板、域名解析往CDN上一指就喊“优化完成”,这种做法平时看着没毛病,一旦遇到并发突增或者恶意扫段,源站瞬间502雪崩,月底还得收一张天价回源流量账单。下面直接按线上生产环境标准,拆解一套拿来就能抄作业的实战方案。
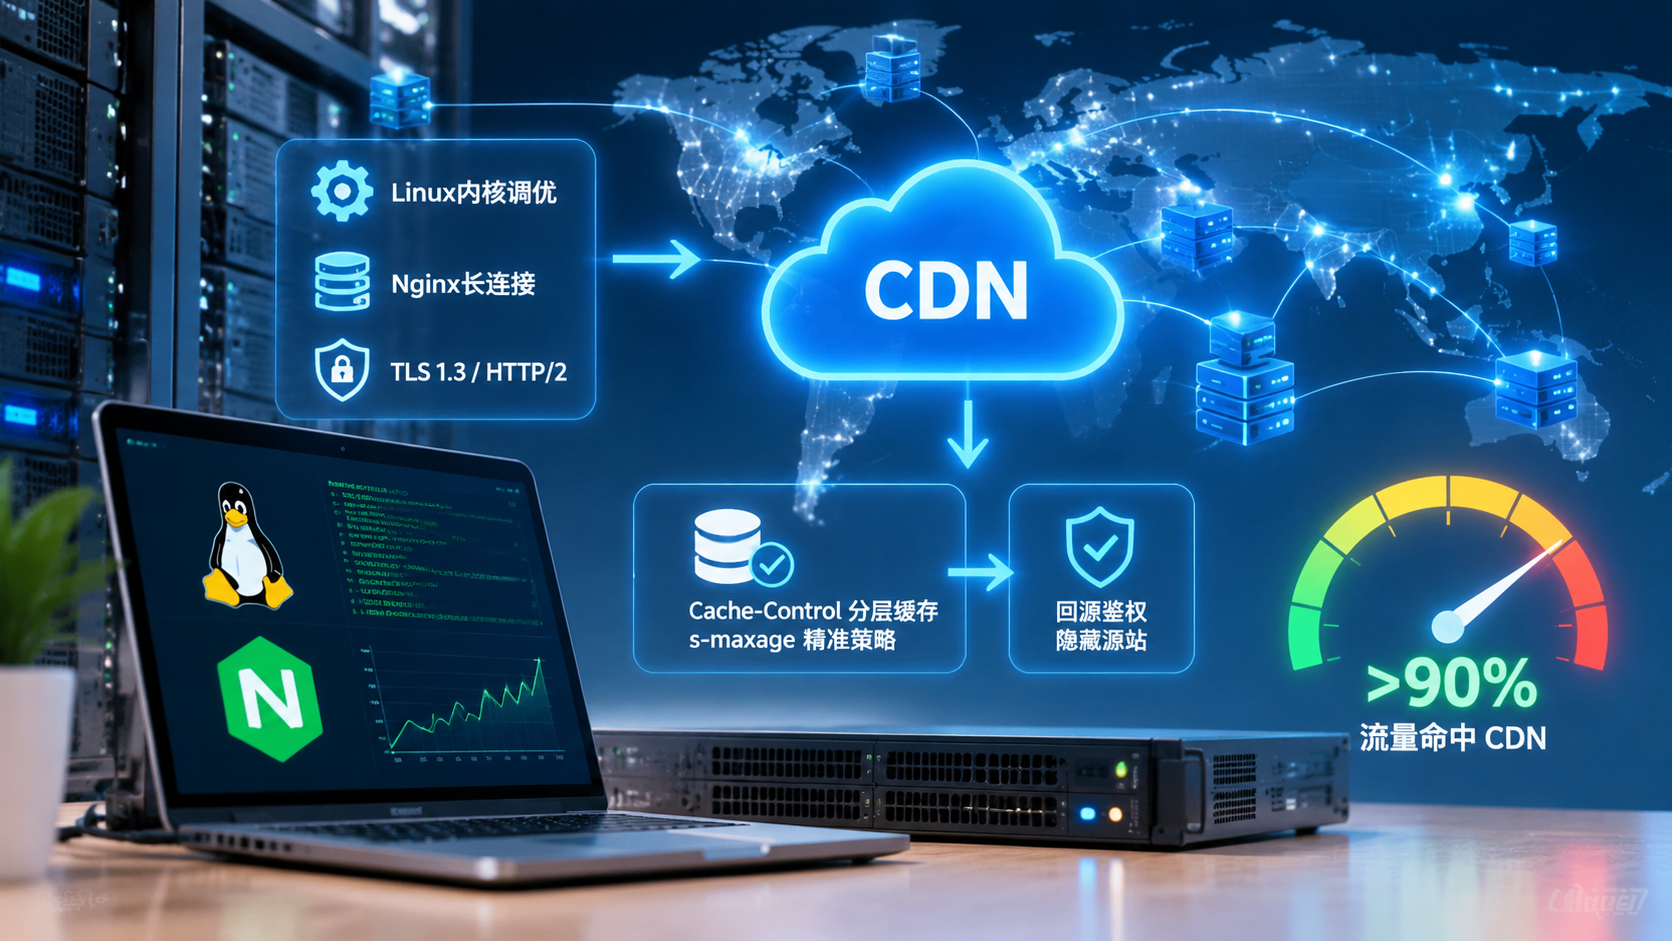
核心方案速览
要让整条链路跑满性能,必须在三个层面同时动手,缺一不可:
- 操作系统层:打开BBR拥塞控制算法,放大文件描述符(FD)上限与TCP半连接队列,解决高并发下端口耗尽和握手丢包。
- Web服务层:调优Nginx的Worker进程与连接复用(Keepalive),开启TLS 1.3与HTTP/2(或HTTP/3),合理配置压缩算法降低回源带宽成本。
- CDN边缘层:利用
s-maxage区分浏览器与CDN缓存策略,清理无用Query参数提高命中率,配置回源IP白名单/鉴权头彻底隐藏源站真实IP。
实操细节深度拆解
1. 系统内核与网络栈调优(Linux底层)
新买的云服务器默认内核参数都是按通用桌面或低负载场景配的,直接上线跑高并发必炸。
操作步骤:
第一步,放开单进程最大打开文件数限制。编辑 /etc/security/limits.conf,在末尾追加:
* soft nofile 1048576
* hard nofile 1048576
root soft nofile 1048576
root hard nofile 1048576
第二步,修改内核网络参数并开启Google BBR算法(适用Linux Kernel 4.9及以上版本,主流Ubuntu 20+/CentOS 8+/Debian 11+均原生支持)。编辑 /etc/sysctl.conf:
# 开启BBR拥塞控制,跨网/跨区回源提速极明显
net.core.default_qdisc = fq
net.ipv4.tcp_congestion_control = bbr

# 放大全连接与半连接队列,防止突发流量SYN丢包
net.core.somaxconn = 65535
net.ipv4.tcp_max_syn_backlog = 65535
net.core.netdev_max_backlog = 65535

# 允许TIME_WAIT状态的端口快速复用,缓解高并发回源端口耗尽
net.ipv4.tcp_tw_reuse = 1
net.ipv4.tcp_fin_timeout = 15
net.ipv4.ip_local_port_range = 10240 65535

# 提高系统级最大文件句柄数
fs.file-max = 2097152
保存后执行 sysctl -p 立即生效,再执行 sysctl net.ipv4.tcp_congestion_control 确认返回 bbr 即可。
避坑指南:千万别在网上瞎抄十年前的老博客,往配置里加 net.ipv4.tcp_tw_recycle = 1。这个参数在Linux 4.12内核已经被彻底删除了,而且在老内核里开启它会导致经过NAT或CDN代理的用户请求大量丢包,谁加谁踩坑。
2. Web服务端高并发与TLS回源优化(Nginx)
源站Nginx不仅要抗住动态请求,还要高效响应CDN节点的高频回源。很多人的源站慢,其实是卡在了CDN回源反复做TCP和TLS握手上。
可直接套用的 nginx.conf 核心片段:
user www-data;
worker_processes auto;
worker_cpu_affinity auto;
worker_rlimit_nofile 1048576;

events {
    use epoll;
    worker_connections 65535;
    multi_accept on;
}

http {
    sendfile on;
    tcp_nopush on;
    tcp_nodelay on;
    server_tokens off;

    # 重点:调高回源长连接复用次数,减少CDN与源站反复握手
    keepalive_timeout 65s;
    keepalive_requests 10000;

    # Gzip压缩:省回源带宽,但别压缩图片和视频
    gzip on;
    gzip_min_length 1024;
    gzip_comp_level 5;
    gzip_vary on;
    gzip_types text/plain text/css application/json application/javascript text/xml application/xml image/svg+xml;

    # TLS 1.3 + 会话复用:极大降低HTTPS回源握手延迟
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_session_cache shared:SSL:50m;
    ssl_session_timeout 1d;
    ssl_session_tickets off;
    ssl_stapling on;
    ssl_stapling_verify on;
}适用场景与避坑点:
- 为什么
keepalive_requests要改成 10000? Nginx老版本默认值只有100或1000,CDN边缘节点回源并发高时,每100个请求就断一次TCP重连,源站CPU全耗在TLS握手上了。调高后配合CDN控制台开启“回源长连接(Keepalive)”,源站负载能直降30%以上。 - 关于Brotli压缩:官方原版Nginx不自带
ngx_brotli模块,如果为了省事不想自己编译源码或换OpenResty,源站老老实实开Gzip,把Brotli压缩勾选在CDN控制台开启,让CDN边缘节点把Gzip转换成Brotli吐给用户浏览器,既省源站CPU又不折腾环境。
3. CDN边缘缓存策略与源站隐身
CDN买完不管规则,默认命中率往往不到40%。想把命中率拉到95%以上,必须在源站HTTP响应头和CDN控制台做精准配合。
实操配置1:用 s-maxage 玩转差异化缓存
很多业务不敢缓存HTML或接口,怕更新了用户看不见。其实利用好 Cache-Control 的 s-maxage 指令就能完美解决(s-maxage 只对CDN等共享缓存生效,浏览器依然看 max-age):
# 1. 带Hash指纹的静态资源(JS/CSS/字体/图片):浏览器和CDN永久缓存1年
location ~* \.(js|css|png|jpg|jpeg|gif|webp|woff2)$ {
    add_header Cache-Control "public, max-age=31536000, immutable";
    access_log off;
}

# 2. 半动态页面或高频接口:浏览器不缓存(每次找CDN要),但CDN节点缓存5分钟
location /api/public/ {
    add_header Cache-Control "public, max-age=0, s-maxage=300, stale-while-revalidate=60";
    proxy_pass http://127.0.0.1:8080;
}
这里的 stale-while-revalidate=60 是神级参数:缓存过期后的60秒内,如果有人访问,CDN先秒吐旧数据保住响应速度,同时后台悄悄回源拉新数据,用户全程无感知。
实操配置2:源站隐身与防绕过(极其关键) 如果不限制回源权限,攻击者扫出你源站IP,直接发请求就能把你服务器打死,买的CDN高防形同虚设。最稳妥的办法是CDN控制台配置自定义回源请求头 + 源站校验:
在CDN控制台设置回源时自动附带请求头 X-Origin-Auth: Your_Complex_Secret_Key_9527,然后在源站Nginx的 server 块里加上强制拦截:
if ($http_x_origin_auth != "Your_Complex_Secret_Key_9527") {
    return 403;
}更狠一点,直接在服务器防火墙(如 iptables 或云厂商安全组)把80/443端口的入站规则仅放行CDN厂商公开的回源IP段,其他IP一律Drop,直接从网络层物理隐身。
避坑指南:静态资源千万别带 Set-Cookie 响应头! 绝大多数CDN(包括Cloudflare、阿里云、腾讯云)的默认逻辑是:只要源站响应里带有 Set-Cookie,CDN就会判定这是用户私有数据,直接跳过缓存(BYPASS)。如果你用了某些框架全局往响应里塞Cookie,记得在Nginx静态资源匹配规则里加上 proxy_hide_header Set-Cookie;。
高频关联问题拓展
1. 套了CDN反而TTFB飙升,怎么排查?
遇到“套了CDN比直连还慢”,别猜,直接终端敲一条 curl 命令看响应头:
curl -I -s -w "DNS解析: %{time_namelookup}s\nTCP建连: %{time_connect}s\nTLS握手: %{time_appconnect}s\nTTFB首包: %{time_starttransfer}s\n总耗时: %{time_total}s\n" https://你的域名/test.css重点盯两个地方:
- 看缓存状态头(不同厂商名字不同,通常是
X-Cache、CF-Cache-Status或X-Cache-Lookup)。如果是MISS或BYPASS,说明根本没走缓存,检查URL里是不是带了随机参数(如?t=12345或?utm_source=xxx)。去CDN控制台把“忽略参数缓存(Ignore Query String)”打开,命中率立马飙升。 - 看
time_namelookup和节点归属。如果本地是电信,却解析到了移动或海外节点,通常是用了只管卖便宜不管线路的野鸡CDN,或者本地DNS没开启EDNS支持导致调度漂移。
2. 源站日志和限流全变成了CDN节点IP怎么破?
套了CDN后,Nginx默认拿到的 $remote_addr 全是CDN节点IP。这时候如果你源站配了防刷限流(limit_req),直接会把CDN节点封死,导致全网瘫痪。
解决办法:开启Nginx的 ngx_http_realip_module 模块(主流发行版默认已编译),在 http 或 server 块中加入:
# 信任的CDN回源IP段(这里以Cloudflare部分IP段为例,实际请替换为你所用CDN的官方IP列表)
set_real_ip_from 173.245.48.0/20;
set_real_ip_from 103.21.244.0/22;
# 如果内网有SLB转发,也要把内网段加进来
set_real_ip_from 10.0.0.0/8;

# 指定从哪个头提取真实IP(国内常用X-Forwarded-For,CF用CF-Connecting-IP)
real_ip_header X-Forwarded-For;
real_ip_recursive on;避坑点:绝对不能图省事写 set_real_ip_from 0.0.0.0/0;。一旦写了全放行,任何人伪造一个 X-Forwarded-For: 127.0.0.1 的请求头就能绕过你的IP限制和限流策略。
3. 怕被恶意刷流量刷出天价账单,怎么做好兜底?
国内按流量计费的CDN最怕被恶意刷大文件(比如几十MB的MP4或安装包),一夜醒来欠费几千块是真实发生过的惨案。
实操兜底三件套:
- 开启用量封顶自动停服/切回源:现在主流云厂商CDN都支持“带宽/流量封顶配置”,哪怕宁愿临时网站打不开,也要把单日流量上限锁死。
- 大文件必开URL时间戳鉴权(Type A/B/C):不要只靠Referer防盗链(
curl -e一行命令就伪造了),下载站、图床或音视频资源,必须在服务端生成带过期时间和MD5签名的动态URL,超过10分钟链接自动失效,CDN节点校验不通过直接拦截,根本不计入回源流量。 - 动态路径回源限速:在Nginx里对高消耗的搜索、登录、API接口加上单IP限流:
# 定义每IP每秒最多10个请求的内存区
limit_req_zone $binary_remote_addr zone=api_limit:10m rate=10r/s;

location /api/search {
    # 允许突发20个请求排队,超出直接返回503,别硬抗
    limit_req zone=api_limit burst=20 nodelay;
    proxy_pass http://127.0.0.1:8080;
}
总结
一套经得起流量考验的服务器环境部署与CDN加速深度优化体系,从来不是靠堆机器配置硬抗出来的,而是靠精细化的链路控制抠出来的。做完上述配置后,建议养成习惯:上线前用 curl -I 核对每一类资源的 Cache-Control 和缓存命中状态,用 ss -s 观察源站TCP连接状态,同时把源站真实IP死死锁在CDN背后。只要底层网络不丢包、Nginx长连接不断、边缘缓存命中率稳在90%以上,哪怕是一台2核4G的入门级源站,照样能稳稳扛住日均百万级的PV冲击。
相关文章
- 谷歌沙盒期突围与页面快速收录技巧:谷歌沙盒期突围与页面快收指南
- 垃圾外链清理与Disavow工具实操:垃圾外链Disavow实操
- 服务器环境部署与CDN加速深度优化:服务器部署与CDN极速调优
- 独立站内容营销SOP与原创度把控:独立站内容营销SOP:原创流量的底层逻辑
- 谷歌图片搜索SEO流量获取实战:别盯着文字卷了,图搜流量才是独立站的隐形金矿
- 独立站SEO效果监控与数据看板搭建:别被虚荣指标骗了:手把手教你搭独立站SEO实战看板
- Google核心网页指标Core Web Vitals实操优化:老站长带你死磕CWV性能优化
- 外贸独立站Hreflang多语言标签防踩坑配置:独立站Hreflang避坑实操指南
- WordPress搭配Nginx极致优化TTFB实操:压榨Nginx:WP秒开TTFB实战
- Google Search Console索引报错深度排查与修复:GSC索引报错深度排查实操指南