
UFW防火墙安全加固与端口管理:外贸建站必看:UFW防火墙避坑指南
干了6年外贸独立站运维,我见过太多新手站长买完海外VPS,Nginx一跑、WordPress一搭,就觉得自己大功告成了。结果不出半个月,机器要么CPU直接100%被拿去挖矿,要么数据库被黑客脱库勒索0.05个BTC。做站千万别抱有侥幸心理,UFW防火墙安全加固与端口管理是你服务器上线前必须搞定的底线防御。别嫌麻烦,这套方案是我在上百台出海生产服务器上反复验证过的死规矩,花十分钟配置好,能直接帮你把互联网上95%的无差别暴力扫描拒之门外。
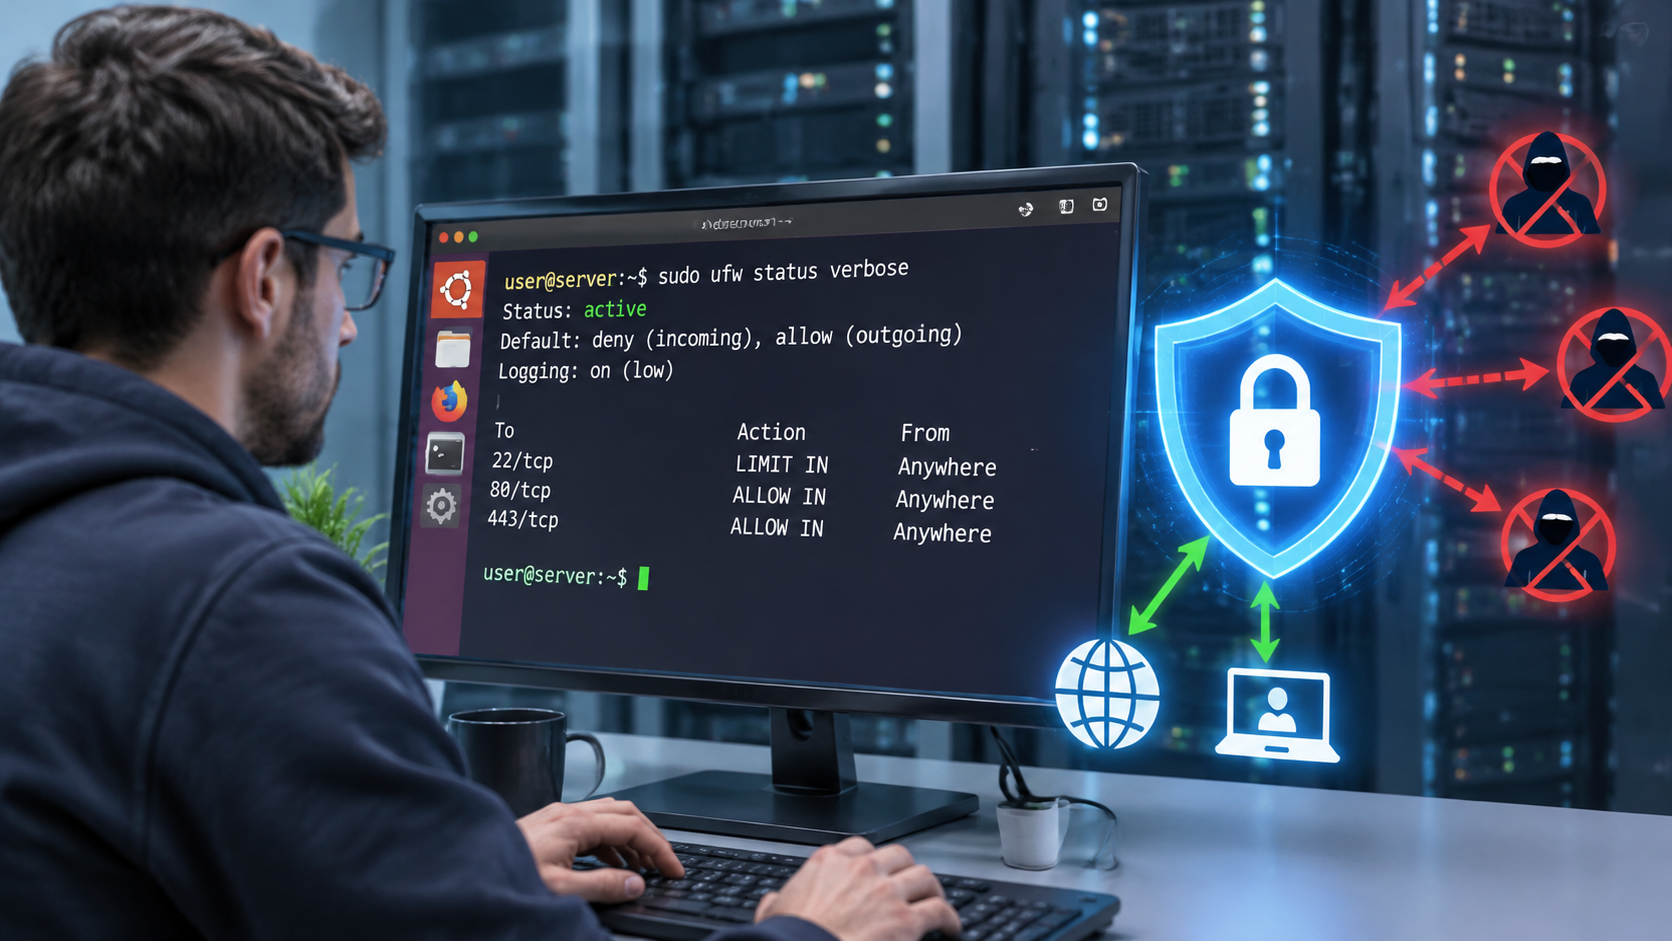
搞懂底层逻辑:UFW到底是个啥?
很多人以为UFW是什么高级防火墙,其实它全名叫 Uncomplicated Firewall,说白了就是给底层的 iptables 套了一层“人话”外壳。
原生的 iptables 语法又臭又长,改错一条规则可能直接把自己关在服务器外面。Ubuntu/Debian 默认带的这套 UFW,就是为了让我们用几行极短的命令,把进出服务器的网络流量管得死死的。
对于外贸独立站来说,我们的防御核心原则非常简单直白:“全关,只开必须的,能限IP的绝不公开”。
第一步:保命配置,千万别直接 enable!
新手最容易犯的低级错误:刚装完系统,脑子一热直接打 ufw enable。结果连自己的SSH端口都没放行,瞬间和服务器“失联”,最后只能进服务商后台重装系统或者用巨卡无比的VNC救砖。
记牢这套标准开局流程:
1. 检查当前状态
sudo ufw status verbose如果显示 Status: inactive,说明防火墙没开,目前你的机器是在互联网上“裸奔”。
2. 设置默认出入站规则
服务器的默认策略必须是:所有进来的流量全砍掉,所有出去的流量全放行。
# 默认禁止所有入站请求(外面休想主动连我)
sudo ufw default deny incoming

# 默认允许所有出站请求(服务器自己去更新组件、调API没问题)
sudo ufw default allow outgoing
第二步:外贸站核心端口精准放行
外贸建站服务器(以LNMP/LAMP架构为例),通常只需要暴露极少数的几个端口。其他的乱七八糟服务,全都要藏在内网。
1. 优先放行 SSH 管理端口
别傻乎乎地一直用默认的 22 端口,被撞库撞崩的大有人在。假设你已经把 SSH 端口改成了 52222(强烈建议改端口):
# 放行自定义的SSH端口
sudo ufw allow 52222/tcp comment 'SSH-Port'

# 防暴力破解:启用速率限制(同一IP短时间内频繁请求直接暂时封禁)
sudo ufw limit 52222/tcp老站长提醒:
ufw limit非常实用,它默认会在30秒内有6次以上连接失败时,自动把那个IP拉黑挡在外面,对付轻量级的暴力破解极其管用。
2. 放行 Web 访问端口(80 和 443)
独立站需要被全球客户访问,这两个端口必须对公网完全开放:
# 一键放行 Nginx 的 HTTP 和 HTTPS 端口
sudo ufw allow 80/tcp comment 'Web-HTTP'
sudo ufw allow 443/tcp comment 'Web-HTTPS'
如果你系统里装了 Nginx 并且注册了 profile,也可以直接执行:
sudo ufw allow 'Nginx Full'3. 危险端口坚决不对外开放(MySQL / Redis / 面板)
外贸站的数据库(3306)、Redis缓存(6379),绝对不能开给全网(0.0.0.0/0)。
- 如果你的网站程序和数据库在同一台服务器上,MySQL 只要监听
127.0.0.1即可,UFW 里压根不需要放行 3306。 - 如果你有多台机器,做的是数据库读写分离,也只能针对具体的从机IP放行:
# 仅仅允许从机IP(比如 198.51.100.25)访问本地的 MySQL 端口
sudo ufw allow from 198.51.100.25 to any port 3306 proto tcp comment 'Remote-MySQL'
第三步:安全加固高级实操(白名单与防扫)
很多同行做外贸站喜欢用宝塔面板、1Panel 或者各种运维面板,这些面板的入口端口(比如 8888、9999)经常会被黑客拿着字典扫描漏洞。最稳妥的加固手段就是做 IP 白名单限制。
1. 面板管理端口只认你的办公 IP
假设你的公司或者家中有一根静态公网IP(比如 203.0.113.88):
# 只允许你的固定IP连接管理面板(假设端口为8888)
sudo ufw allow from 203.0.113.88 to any port 8888 proto tcp comment 'Safe-Panel'
如果你的网络是动态IP怎么办?那也别开放给全网。你可以先连上自建的内网穿透(如 WireGuard 或 Tailscale),通过虚拟局域网的内网IP访问面板。
2. 启动并应用规则
确认上面的规则都配齐了,特别是 SSH 端口已经放行无误,这时候才可以激活 UFW:
sudo ufw enable终端会警告你这可能会中断现有的 SSH 连接,按 y 回车。放心,只要你前面放行了正确的 SSH 端口,连接绝对不会断。
第四步:日常运维排错与规则管理
UFW 配好之后不是不管了,后续业务调整少不了改动规则。
1. 查看带行号的规则列表
当你想删规则的时候,千万别手忙脚乱地猜。用下面这条命令:
sudo ufw status numbered终端会列出类似下面的结果:
      To                         Action      From
      --                         ------      ----
[ 1] 52222/tcp                  LIMIT IN    Anywhere
[ 2] 80/tcp                     ALLOW IN    Anywhere
[ 3] 443/tcp                    ALLOW IN    Anywhere
[ 4] 3306/tcp                   ALLOW IN    198.51.100.25
2. 精确删除无用规则
比如现在数据库改回单机了,不再需要从机访问,想删掉第 4 条规则:
sudo ufw delete 4按 y 确认,干净利落。
3. 排查被拦截日志
有时候网站某个API通信失败,或者支付网关回调进不来,你可以去翻一下 UFW 的日志,看看是不是误杀了:
# 实时监控防火墙拦截日志
tail -f /var/log/ufw.log
日志里带有 [UFW BLOCK] 的行,会清清楚楚列出来源 IP(SRC)和目标端口(DPT),一眼就能看出是正常流量被挡了,还是黑客在扫你的机器。
老站长的避坑总结
做好 UFW防火墙安全加固与端口管理,是服务器安全体系里成本最低、见效最快的一环。总结下来就三句话:
- 默认全禁,按需打洞:只留 80、443 以及改过的高位 SSH 端口,其余端口一律当内鬼防着。
- 敏感接口加白名单:管理面板和远程数据库,坚决不能向全网公开,认IP比什么复杂密码都管用。
- 改完先看
status:在执行ufw enable前,一定要再三确认 SSH 端口的配置存在,手里常备服务商的 VNC 救援通道以防万一。
服务器运维没那么多高大上的魔法,把底层的网络边界守住,你的外贸站就能平平安安跑好几年。
相关文章
- 服务器运维日常工作清单:高效服务器运维日常工作清单
- Nginx性能调优实战:别让服务器拖了SEO后腿:Nginx调优实战
- 数据库自动备份脚本:别等数据丢了才哭:老站长带你玩转数据库自动备份
- 服务器负载监控预警:别等宕机才后悔:服务器负载监控实战
- PHP-FPM内存溢出处理:拒绝服务器宕机:PHP-FPM内存溢出处理与SEO保命指南
- Redis缓存优化配置:别让你的独立站卡在最后1秒:Redis 缓存实战指南
- CentOS系统内核升级:CentOS内核升级:提速与避坑实战
- 磁盘IO性能瓶颈分析:拒绝网页卡死:老站长手把手教你排查磁盘IO瓶颈
- SSL证书自动续签方案:别让证书过期毁了SEO:SSL自动续签全攻略
- 宝塔面板安全配置指南:别让服务器裸奔:宝塔面板安全实战