
CI/CD流水线自动化部署配置:打造高效CI/CD自动化部署体系
在现代软件工程与敏捷运维体系中,CI/CD流水线自动化部署配置已经成为提升研发效能、消除人为失误和保障系统稳定性的技术基石。随着业务迭代速度的加快,传统依靠人工打包、手动上传服务器及编写脚本触发重启的交付方式,不仅效率低下,更容易因配置漂移或环境不一致引发灾难性事故。一套成熟的CI/CD流水线自动化部署配置,能够将代码变更从提交、静态检查、单元测试、镜像构建,到最终多环境自动化发布的全流程无缝串联,真正实现研发“一键交付、秒级上线、故障自愈”。
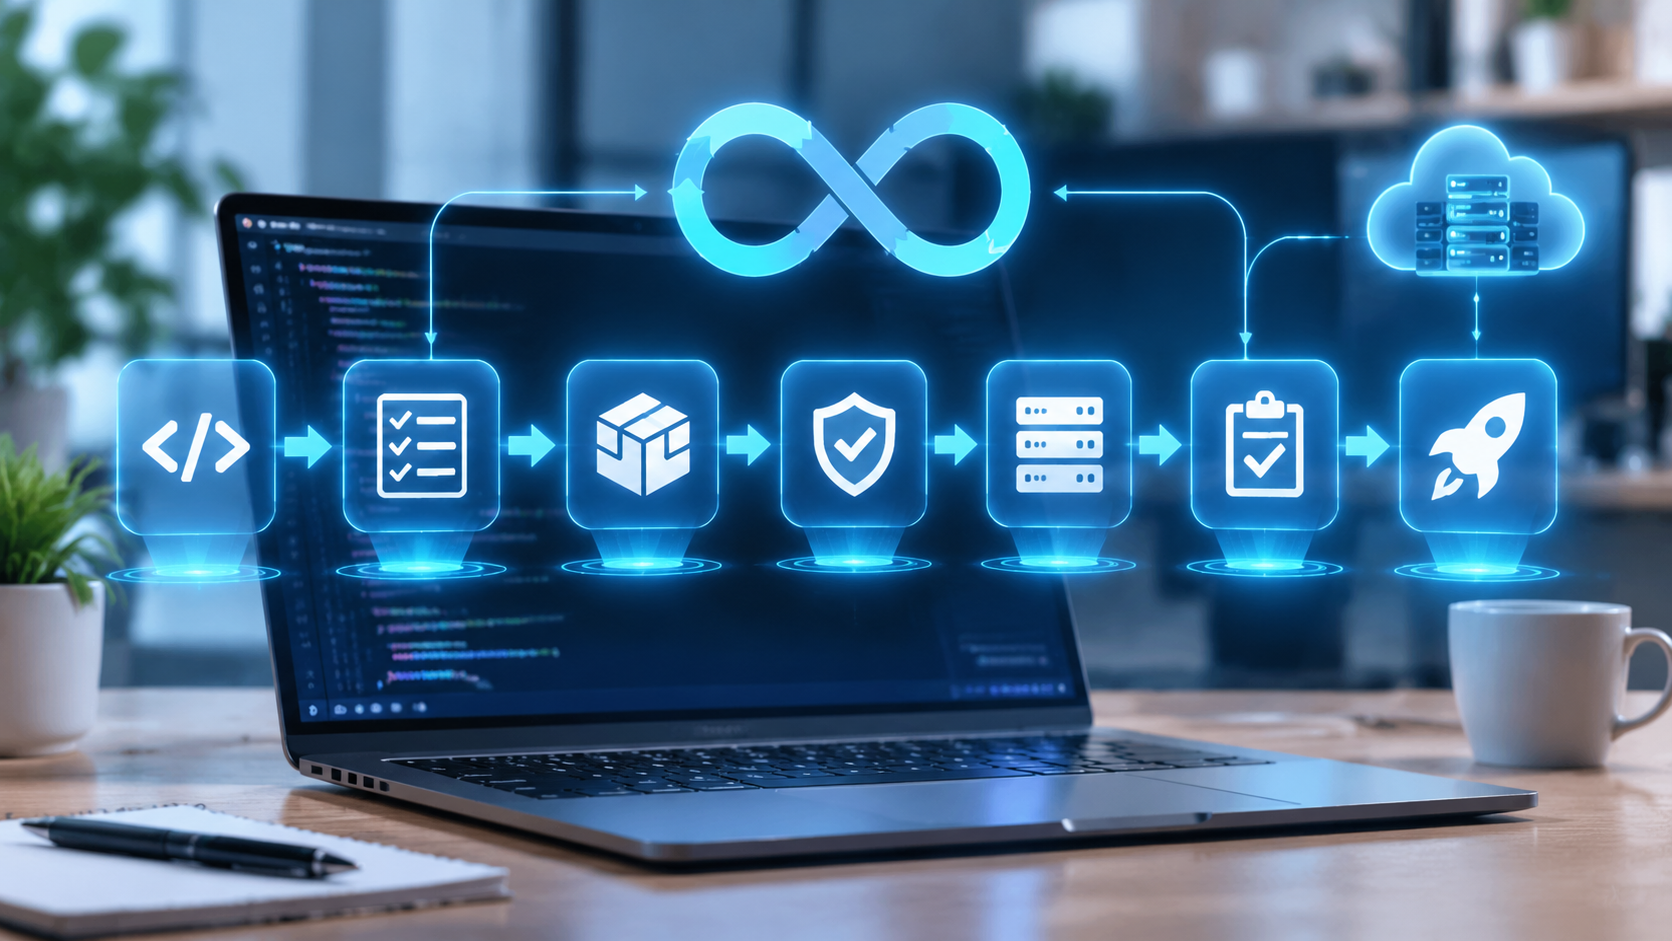
一、 核心概念与价值多维解析
CI/CD 本质上包含两个核心阶段:持续集成(Continuous Integration)与持续交付/部署(Continuous Delivery/Deployment)。自动化部署配置则是这两个阶段落地到基础设施的物理桥梁。
- 持续集成(CI):重点解决代码集成冲突与质量验证。配置的重点在于触发机制(Webhook)、编译环境沙盒化、并发测试执行以及代码质量门禁(如 SonarQube 集成)。
- 持续交付/部署(CD):重点解决软件快速、安全地交付到生产环境。交付(Delivery)通常保留人工确认步骤,而部署(Deployment)则完全自动化。配置核心在于环境配置分发、凭证隔离、版本回滚以及发布策略(蓝绿、金丝雀、滚动发布)。
- 流水线(Pipeline):将上述阶段以有向无环图(DAG)或线性阶段(Stages)的形式代码化(Pipeline as Code),保证部署流程版本可控、审计可溯。
二、 CI/CD 自动化部署流水线的标准架构设计
一个企业级标准的自动化部署流程,通常由以下关键阶段组成:
[代码提交 (Git Push)]
       ↓
[阶段 1: Code Lint & 单元测试]
       ↓
[阶段 2: 构建制品/打包 Docker 镜像]
       ↓
[阶段 3: 安全合规扫描 (Trivy/Sonar)]
       ↓
[阶段 4: 部署到测试环境 (Staging)]
       ↓
[阶段 5: 自动化集成测试 / 人工审批]
       ↓
[阶段 6: 生产环境部署 (Rolling/Canary)]- 触发层(Trigger):通过 Git Tag、分支合并(Merge Request)或定时触发。
- 构建层(Runner/Agent):推荐采用容器化动态调度节点(如 Kubernetes 集群动态创建 Pod 运行构建任务),避免节点状态残留。
- 产物层(Artifacts & Registry):标准产物以不可变 Docker 镜像为最优解,推送到私有 Harbor 或云厂商镜像仓库。
- 目标执行层(Target Environment):对接 Kubernetes API、SSH 节点或云原生 Serverless 平台。
三、 实战演练:基于 GitLab CI 的自动化部署生产级配置
以下给出一份通用的 Web 应用(基于 Docker + Kubernetes)在 GitLab CI 中的完整 .gitlab-ci.yml 配置文件示例,展示如何切实落地自动化部署。
stages:
  - test
  - build
  - deploy-staging
  - deploy-production

variables:
  DOCKER_DRIVER: overlay2
  DOCKER_TLS_CERTDIR: ""
  IMAGE_TAG: $CI_REGISTRY_IMAGE:$CI_COMMIT_SHORT_SHA
  KUBECONFIG: /root/.kube/config

# 缓存配置以加速构建
cache:
  key: ${CI_COMMIT_REF_SLUG}
  paths:
    - node_modules/
    - .m2/

# 阶段 1:静态检查与单元测试
run-tests:
  stage: test
  image: node:18-alpine
  script:
    - npm ci
    - npm run lint
    - npm run test:unit
  only:
    - merge_requests
    - main

# 阶段 2:构建并推送 Docker 镜像
build-image:
  stage: build
  image: docker:24.0.5
  services:
    - docker:24.0.5-dind
  before_script:
    - echo "$CI_REGISTRY_PASSWORD" | docker login -u "$CI_REGISTRY_USER" --password-stdin $CI_REGISTRY
  script:
    - docker build --pull -t $IMAGE_TAG .
    - docker push $IMAGE_TAG
  only:
    - main

# 阶段 3:自动部署至预发环境 (Staging)
deploy-to-staging:
  stage: deploy-staging
  image: bitnami/kubectl:latest
  script:
    - echo "$KUBE_CONFIG_DATA" | base64 -d > $KUBECONFIG
    - kubectl set image deployment/app-staging app=$IMAGE_TAG -n staging
    - kubectl rollout status deployment/app-staging -n staging --timeout=120s
  environment:
    name: staging
    url: https://staging.example.com
  only:
    - main

# 阶段 4:手动确认部署至生产环境 (Production)
deploy-to-production:
  stage: deploy-production
  image: bitnami/kubectl:latest
  script:
    - echo "$KUBE_CONFIG_DATA_PROD" | base64 -d > $KUBECONFIG
    # 执行滚动更新并监听状态
    - kubectl set image deployment/app-prod app=$IMAGE_TAG -n production
    - kubectl rollout status deployment/app-prod -n production --timeout=300s
  environment:
    name: production
    url: https://example.com
  when: manual # 生产环境强管控:需人工审核确认
  only:
    - tags # 仅在打版本 Tag 时允许发布生产
配置关键细节解析:
- 环境变量脱敏:
KUBE_CONFIG_DATA、CI_REGISTRY_PASSWORD必须配置在 GitLab 项目的 Settings > CI/CD > Variables 中,并勾选Masked和Protected,防止凭证在日志中泄漏。 - 滚动更新状态监控:使用
kubectl rollout status可以在发布过程中实时检测健康状态,若 Pod 无法通过探针检测,命令会返回失败,触发流水线中断并发出警报。 - 环境隔离与发布门禁:通过
when: manual和only: - tags规则,既保持了部署的自动化能力,又保留了关键业务变更的决策权。
四、 生产环境自动化部署的高阶安全与容灾策略
要打造真正健壮的 CI/CD 自动化流水线,不仅要实现发布通路,还必须覆盖以下容灾与合规机制:
1. 零停机发布策略选择
- 滚动更新(Rolling Update):Kubernetes 原生默认策略,逐个替换旧版本 Pod。需精细配置
readinessProbe(就绪探针)和livenessProbe(存活探针),确保流量仅进入已初始化的服务实例。 - 蓝绿部署(Blue-Green Deployment):部署一套完整的新版本(绿环境),通过变更 Ingress 或负载均衡指向实现瞬间流量切换。优势是切换极快,劣势是需要双倍资源。
- 金丝雀发布(Canary Release):借助 Service Mesh(如 Istio)或 Ingress-Nginx 的 Annotations 权重配置,先将 5%~10% 的真实用户流量导入新版本,观察系统指标异常后再全量发布。
2. 一键秒级回滚机制
任何自动化部署方案都必须包含“逆向方案”。在 Kubernetes 体系中,可通过流水线配置调用 kubectl rollout undo deployment/<name> 命令实现快速回滚。同时,所有构建镜像必须以 Git Commit SHA 或语义化版本号作为 Tag,严禁在生产环境使用 latest 标签,以确保可追溯性与镜像不可变性。
3. 敏感数据与权限收敛(DevSecOps)
- 最小权限原则:CI/CD 专用的 ServiceAccount 仅赋予目标命名空间的 Deployment 更新权限,严禁直接赋予
cluster-admin高危权限。 - 密钥管理服务接入:针对复杂的应用敏感配置,推荐放弃流水线硬编码,接入 HashiCorp Vault、AWS Secrets Manager 或开源的 Sealed Secrets 进行动态注入。
五、 总结
实施高质量的CI/CD流水线自动化部署配置并非单纯编写几行脚本,而是一套涵盖基础设施、代码管理、容器化、发布策略及安全规范的系统工程。通过规范的分支策略、声明式的流水线配置、容器化环境保障以及完善的回滚兜底设计,企业能够将交付周期从“以天为单位”压缩至“以分钟为单位”,在保证生产环境极高稳定性的同时,为业务的敏捷迭代构筑起坚实的技术护城河。
相关文章
- Nginx性能调优实战:别让服务器拖了SEO后腿:Nginx调优实战
- 数据库自动备份脚本:别等数据丢了才哭:老站长带你玩转数据库自动备份
- 服务器负载监控预警:别等宕机才后悔:服务器负载监控实战
- PHP-FPM内存溢出处理:拒绝服务器宕机:PHP-FPM内存溢出处理与SEO保命指南
- Redis缓存优化配置:别让你的独立站卡在最后1秒:Redis 缓存实战指南
- CentOS系统内核升级:CentOS内核升级:提速与避坑实战
- 磁盘IO性能瓶颈分析:拒绝网页卡死:老站长手把手教你排查磁盘IO瓶颈
- SSL证书自动续签方案:别让证书过期毁了SEO:SSL自动续签全攻略
- 宝塔面板安全配置指南:别让服务器裸奔:宝塔面板安全实战
- 高并发下的服务器扩容:高并发扩容:老站长带你避坑指南