
Cloudflare WAF防CC攻击规则实战配置:CF抗CC实战:站长保命指南
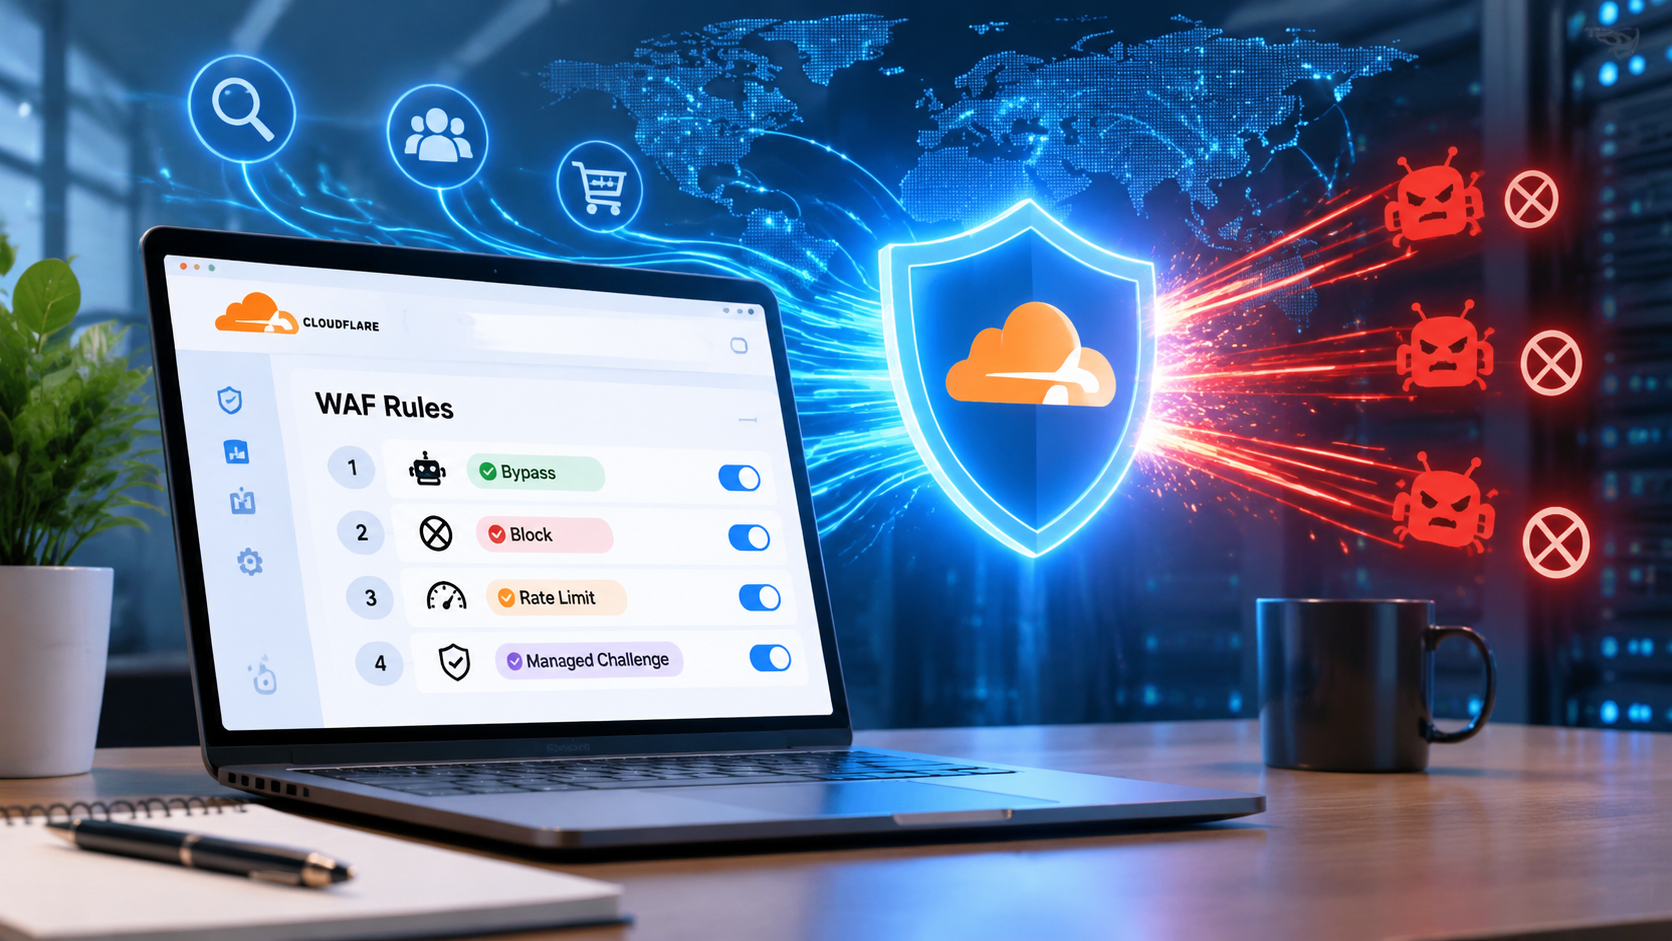
做外贸独立站这几年,最恶心的不是询盘少,而是大半夜刚躺下,监控报警短信就跟催命一样响个不停——CPU 100%、Nginx 502、MySQL直接挂起。不用想,又被某些眼红的同行或者无聊的脚本小子盯上了。今天不扯虚头巴脑的理论,老哥直接带大家搞一套Cloudflare WAF防CC攻击规则实战配置,顺便聊聊在做防护方案、写运维复盘和站长技术文案时,怎么把行话、成语用得漂亮,既能搞定技术,又能让方案向上汇报时显得足够专业。
一、 方案写作核心词拆解:写给老板与客户的“行话”艺术
搞运维和SEO的兄弟大多吃亏在“嘴笨”。服务器被打瘫了,你哼哧哼哧通宵修好,向老板汇报时如果只会说“有人刷流量,我加了个规则挡住了”,你的技术价值直接被腰斩。
在写技术通报、方案文档或博客文案时,这几个词用得好,说服力直接拉满:
1. 饮鸩止渴(成语)
- 字面与站长语境:表面是喝毒酒解渴,在运维场景里特指为了扛攻击盲目开5秒盾(Under Attack模式),或者粗暴封锁整段IP。
- 真实文案/汇报例句:
“全站开启Under Attack模式无异于饮鸩止渴,虽然阻断了CC流量,但也直接把Google爬虫和北美高价值客户拒之门外,跳出率飙升至85%。”
- 适用场景:劝阻运营人员胡乱拉高防护等级,或解释为什么不能长期开强制验证码。
- 避坑点:别在故障排查初期的紧急战报里乱用,免得给运营团队一种“你在推卸责任”的感觉;适合用在事后复盘报告的“优化建议”部分。
2. 釜底抽薪(成语)
- 字面与站长语境:抽掉柴火让水烧不开。特指从攻击源头特征(如特定URI、非法请求头、请求速率)直接进行静默拦截,而不是在后端靠服务器硬件硬扛。
- 方案例句:
“针对本次恶意调用搜索接口的CC攻击,我们采取釜底抽薪之策:在边缘节点针对
/search/路径限制单IP访问频次,直接在Cloudflare边缘网关熔断异常连接。” - 适用场景:向上级或客户交付《攻击防御总结报告》,展示技术方案的精准度与高级感。
3. 兵不血刃(成语)
- 字面与站长语境:不流血就取得胜利。指利用“托管质询(Managed Challenge)”在访客完全无感知的前提下干掉恶意爬虫和低级肉鸡。
- 博客标题/推文例句:
《兵不血刃挡下百万级CC:不弹验证码的Cloudflare WAF静默防御艺术》
- 写作避坑技巧:写软文或技术博客千万别写“完美防御”,老站长一看就知道是吹牛;用“兵不血刃”配合“误伤率低于0.1%”的数据,真实感立刻就出来了。
二、 Cloudflare WAF核心逻辑:别让防御误伤了SEO
很多新手站长配置WAF规则,最容易犯两个致命错误:
- 误杀Googlebot:辛辛苦苦做上来的权重,因为一条粗暴的Rate Limiting规则,导致蜘蛛爬取超时,收录腰斩。
- 狂弹验证码(Turnstile/hCaptcha):真实买家打开产品页弹个验证码,立马关网页去友商那里下单。
核心原则:防御CC的核心是分流与清洗,不是关门闭客。能用“Managed Challenge(托管质询)”的,绝不用“JS Challenge(JS质询)”;能用“Block(阻止)”的,只给确认恶意的行为。
三、 手把手配规则:压箱底的四道防御防线
打开 Cloudflare 控制台,进入 安全性 (Security) -> WAF -> 自定义规则 (Custom Rules),按顺序布控。
graph TD
    A[外部流量进入CF] --> B{第一道: 白名单}
    B -- 合法搜索引擎蜘蛛 --> G[放行 Allow]
    B -- 内部API/固定IP --> G
    B -- 其他流量 --> C{第二道: 阻断低劣扫描}
    C -- 命中空UA/非法协议 --> H[直接阻断 Block]
    C -- 正常请求头 --> D{第三道: 保护核心高危URI}
    D -- 频繁刷登录/搜索/结账 --> I[速率限制+质询]
    D -- 正常浏览页面 --> E{第四道: 威胁度分级清洗}
    E -- 威胁评分高/高危ASN --> F[托管质询 Managed Challenge]
    E -- 正常买家 --> G
第一道防线:已知爬虫放行(SEO保命符)
这一条必须排在所有规则的最顶端(Execution order: 1),否则你的SEO排名随时可能陪葬。
- 匹配规则表达式(Expression):
(cf.client.bot) or (http.user_agent contains "Googlebot") or (http.user_agent contains "bingbot") - 操作(Action):
Bypass(绕过)-> 勾选所有安全功能,特别是 WAF 质询。 - 老站长注记:Cloudflare 自带的
cf.client.bot是经过反向DNS验证的真实搜索引擎蜘蛛,不用担心攻击者伪造UA绕过。
第二道防线:非标环境与恶意扫描(直接送走)
专门打外贸站的脚本,很多连最基本的请求头都懒得伪造。
- 匹配规则表达式:
(http.request.version eq "HTTP/1.0") or (not ssl) or (http.user_agent eq "") or (http.user_agent contains "python") or (http.user_agent contains "curl") - 操作:
Block(阻止) - 成语点评:这就叫“关门打狗”。正经海外买家谁在2026年还用HTTP 1.0?谁逛网站不走SSL证书?直接掐死,不浪费任何计算资源。
第三道防线:高危交互路径限速(针对动态攻击)
CC攻击最喜欢刷什么?动态搜索页(/search)、登录注册(/login、/register)、购物车结账(/checkout)。这几个地方直接走后端数据库,刷几千次就能把服务器MySQL打爆。
- 操作位置:进入 速率限制规则 (Rate Limiting Rules)
- 匹配路径:
(http.request.uri.path contains "/search") or (http.request.uri.path contains "/api/") - 特性设置:
- 速率限制:单个 IP,10 秒内超过 15 次请求。
- 缓解措施:
Managed Challenge(托管质询)。 - 质询持续时间:2 小时。
四、 常见避坑指南(老鸟血泪经验)
| 踩坑场景 | 错误做法 | 老站长正解 | 负面代价 |
|---|---|---|---|
| 全站防御 | 遇到攻击直接开 Under Attack | 仅对动态路由做分流验证 | 真实转化率直接归零,跳出率飙升 |
| 动静混合 | 静态资源(jpg/css/js)一起拦截 | 排除静态资产扩展名 | 客户端加载排版错乱,CF缓存失效 |
| 国家封锁 | 以为做欧美业务就封掉全亚洲 | 结合 Threat Score 针对性拦截 | 错失海外华人与跨国代理节点流量 |
运维小贴士:永远要监控 Cloudflare 的 Security -> Analytics(安全性分析)。规则配置完的头三天,每天下班前看一眼质询通过率(Challenge Solved Rate)。如果质询通过率超过 30%,说明你的规则太严了,肯定误伤了大量真实海外客户,赶紧放宽阈值。
五、 总结
防御CC攻击不是堆砌各种高深算法,而是一个“识敌、分流、定向化解”的细致活。掌握了这套Cloudflare WAF防CC攻击规则实战配置,再遇到突发流量洪峰时,你不需要惊慌失措地去服务器后台频繁重启服务,也不用冒着跌权重的风险全站开盾。用最精准的规则把垃圾流量挡在云端边缘,后端服务器自然稳如泰山。做外贸站就是这样,底子打扎实了,剩下的就只有坐等询盘。
相关文章
- WordPress后门木马排查与彻底清除:WP后门木马排查与彻底清剿
- Cloudflare WAF防CC攻击规则实战配置:CF抗CC实战:站长保命指南
- Nginx安全响应头配置与加固:Nginx安全头加固与文案实战
- Linux服务器SSH防暴力破解与密钥登录:老站长聊SSH密钥与防爆破
- Fail2ban自动化封禁恶意扫描IP实操:老站长手把手教Fail2ban防扫描
- 外贸独立站数据库异地增量冷备份方案:外贸站异地冷备份救命指南
- SQL注入攻击特征分析与防御拦截:独立站SQL注入防御与防坑手记
- Linux网站根目录文件权限防提权加固:别乱给777:网站目录加固实战
- 外贸独立站DDoS大流量攻击应急清洗:外贸站抗DDoS防封救砖实录
- UFW防火墙严格出入站端口限制配置:独立站老兵聊UFW严格端口配置