
Nginx安全响应头配置与加固:Nginx安全头加固与文案实战
做外贸独立站这六年来,我见过太多站长每天盯着谷歌GSC(Google Search Console)看展现和点击,文章写了几百篇,外链买了一堆,却把底层服务器当空气。直到某天打开搜索结果,发现自己的站点被套在别人的iframe里成了镜像站,甚至因为被注入恶意JS脚本弹窗被谷歌标记为欺诈网站,才连夜找人擦屁股。说白了,搞懂Nginx安全响应头配置与加固,花不了你半小时,却能在HTTP传输层硬生生挡掉大半以上的自动化嗅探、点击劫持和XSS攻击。今天我不跟你扯什么OSI七层模型的废话,就从运维实操、文案表达避坑两个维度,把这套打法给你掰开了揉碎了讲清楚。
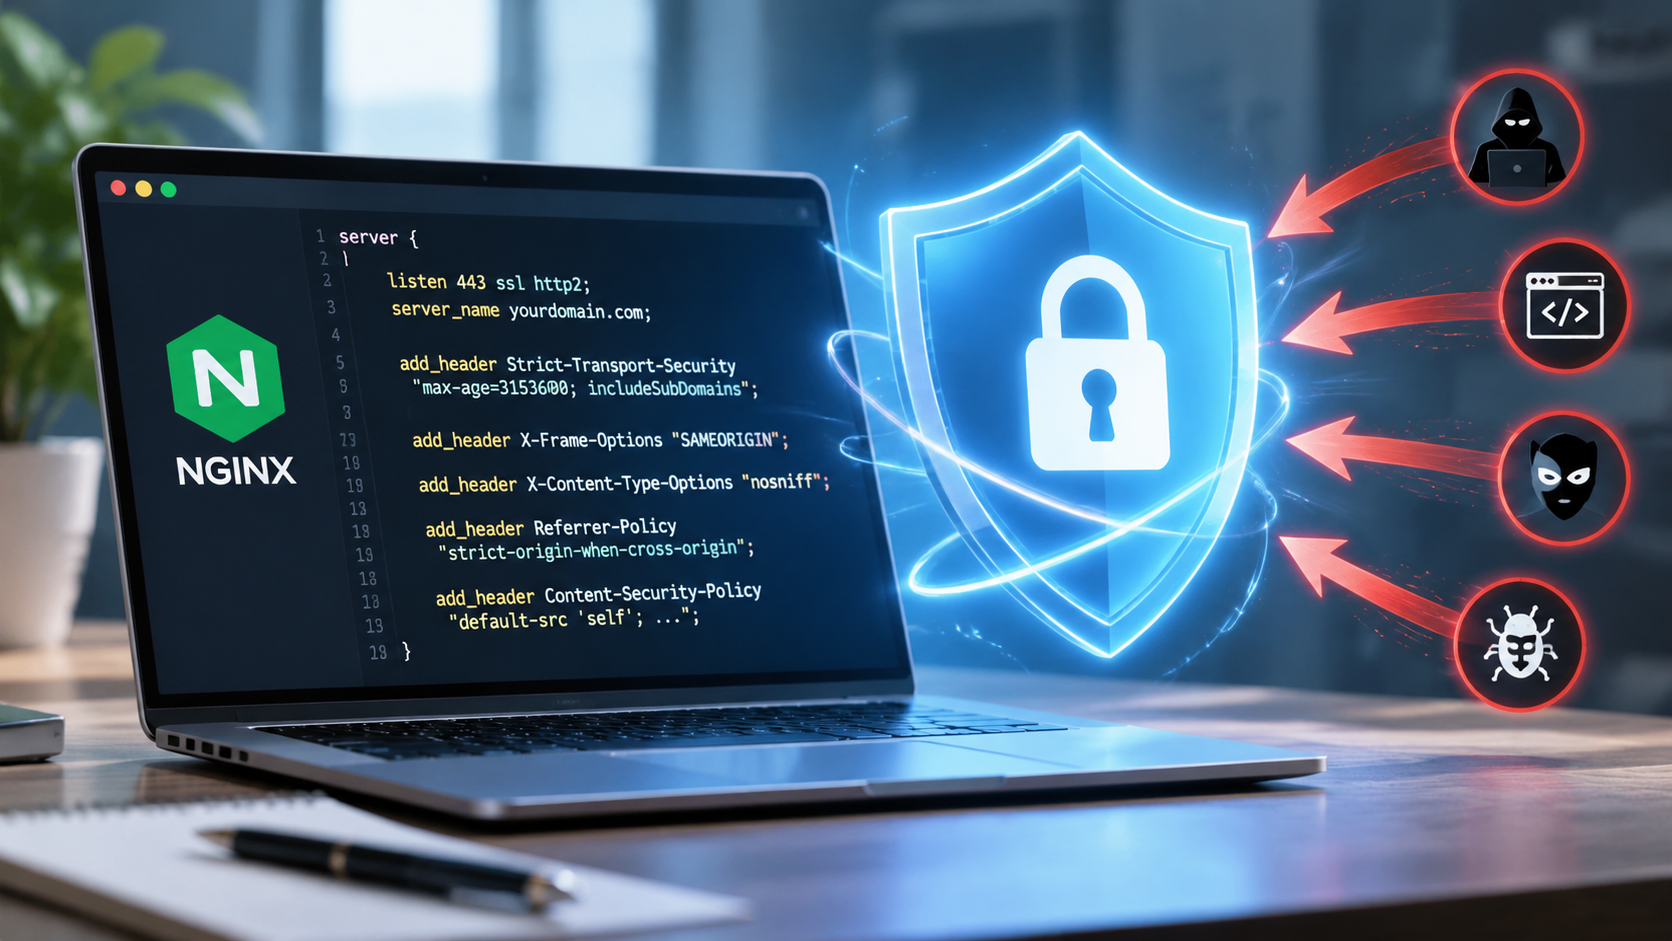
一、 五个关键安全头的实操配置
很多刚入行的运维喜欢在配置文件里一股脑粘贴网上的配置,结果网站的Google Ads广告出不来、第三方支付网关打不开,最后只能全删了裸奔。咱们做独立站,既要安全,也不能把业务干死。
1. X-Frame-Options(防嵌套与防劫持)
- 作用:告诉浏览器这个页面能不能被嵌在
<iframe>或<frame>标签里。 - 推荐值:
SAMEORIGIN - 踩坑提示:千万别写成
DENY还满脸得意。一旦你用了DENY,你自己站内的某些iframe弹窗(比如部分第三方的Stripe支付弹窗、登录校验)也会直接白屏。
2. X-Content-Type-Options(防MIME类型嗅探)
- 作用:强制浏览器遵守响应头声明的 Content-Type,禁止浏览器自作聪明去“嗅探”文件类型。
- 推荐值:
nosniff - 实战价值:很多独立站允许用户上传Avatar头像或PDF凭证,黑客把PHP脚本伪装成PNG上传。如果不加这个头,有些老旧或奇葩的浏览器就会把图片当作脚本解析,你的站分分钟沦陷。
3. Strict-Transport-Security(即HSTS,强推HTTPS)
- 作用:告诉浏览器在指定时间内,一律强制走HTTPS访问,杜绝降级攻击。
- 推荐配置:
max-age=31536000; includeSubDomains - 避坑提醒:如果你的二级域名还有未配SSL证书的内网服务或老系统,慎用
includeSubDomains,否则二级域名直接断连。
4. Referrer-Policy(保护外贸数据与SEO权衡)
- 作用:控制用户跳转到外链时,带不带你网站的来源URL。
- 推荐值:
strict-origin-when-cross-origin - SEO视角:有些站长为了所谓的绝对安全直接写
no-referrer,导致GA4(Google Analytics)里看不到来源路径,连广告回传的Referrer都丢了,纯属杀敌八百自损一千。
5. Content-Security-Policy(CSP,内容安全策略)
- 作用:最狠但也最容易翻车的防线,限制页面上各类资源(脚本、样式、图片)的加载来源。
- 实操建议:独立站依赖太多第三方脚本(GTM、Hotjar、PayPal、客服插件),新手不要一上来就硬编码CSP,建议先开
Content-Security-Policy-Report-Only模式观察报错,再逐步收紧。
二、 站长文案拆解:写技术方案与SEO文章如何用词?
平时跟客户打交道、给团队写运维复盘,或者自己做技术博客SEO时,文案写不好,技术再硬也容易被当成外行。针对安全运维这个主题,我挑三个大家最喜欢乱用、容易踩坑的词语,讲讲怎么把技术文案写得又专业又利于转化。
词语拆解 1:【未雨绸缪】—— 别在标题里硬憋文绉绉的废话
- 字面意思:趁着天没下雨,先修缮房屋门窗;比喻事先做好准备。
- 写作痛点:大量技术博主写SEO标题喜欢写成《未雨绸缪!教你配置Nginx服务器安全》。这种标题在中老年朋友圈或许有人点,但在技术圈和外贸站长圈里,CTR(点击率)极低,因为太虚,没人搜“未雨绸缪”。
- 场景与避坑指南:
- 适用场景:适合用于正文痛点描述的起承转合,不适合做H1/H2标题。
- 避坑点:搜索意图是“解决被黑/被镜像”,文案要直击痛点,用具象后果代替假大空的成语。
- 实战例句对比:
- ❌ 错误方案:“站长朋友们要未雨绸缪,提早配置好Nginx响应头。”
- ✅ 修改方案:“别等GSC发出‘网站已被入侵’的红牌警告才通宵改代码,上线首日把这5行Nginx安全头写进配置,省下后续80%的擦屁股时间。”
词语拆解 2:【固若金汤】—— 吹嘘过度的公关与转化大忌
- 字面意思:金属造的城,滚水形成的护城河;形容防守非常严密,无懈可击。
- 写作痛点:运维文案、安全方案最忌讳把话说满。很多外贸技术服务商喜欢在Landing Page上写“配置安全头,让你的网站固若金汤”。这种文案在懂行的客户眼里就是“忽悠”,一旦后期遇到DDOS或者业务层SQL注入,直接面临信任崩盘。
- 场景与避坑指南:
- 适用场景:仅能作为反讽或设立防守边界时的反衬。
- 替换词库:“防御纵深”、“降低暴露面”、“收紧攻击路径”。
- 实战例句对比:
- ❌ 错误方案:“装上这套Nginx配置规则,服务器固若金汤,黑客绕道走。”
- ✅ 修改方案:“安全没有绝对的‘固若金汤’,响应头的作用是快速过滤掉网上90%的自动化撞库与跨站探测脚本,把防御阵地收紧在最核心的业务逻辑层。”
词语拆解 3:【投鼠忌器】—— 形象化技术痛点的杀手锏
- 字面意思:想用东西扔老鼠,又怕砸坏老鼠旁边的器皿;比喻做事有顾忌,不敢放手干。
- 写作痛点:站长在写技术排查指南时,常常解释不清为什么有些安全策略不能“一刀切”。用好这个词,能瞬间拉近与读者的共鸣。
- 场景与避坑指南:
- 适用场景:解释CSP安全策略、防盗链规则与第三方业务插件冲突的纠结处境。
- 写作技巧:先抛出“老鼠”(攻击威胁),再指明“器皿”(业务收入/转化率),凸显你的方案是在两者间找到了精准平衡点。
- 实战例句对比:
- ❌ 生硬表述:“因为CSP规则可能阻断转化代码,所以我们设置的时候比较犹豫。”
- ✅ 修改方案:“很多老运维配置CSP时往往‘投鼠忌器’——限制太严,GA分析和Facebook像素全挂;限制太松,又防不住内联脚本注入。这里教大家一个折中方案,先用监控上报模式跑一周。”
三、 开箱即用:独立站Nginx响应头加固模版
别整那些花里胡哨的,直接在你的Nginx站点配置文件(通常在 /etc/nginx/sites-available/your-site.conf)里的 server 块塞入以下内容:
server {
    listen 443 ssl http2;
    server_name yourdomain.com;

    # 1. 隐藏Nginx版本号,防止黑客针对特定版本漏洞攻击
    server_tokens off;

    # 2. 启用HSTS(一年期,包含子域名)
    add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;

    # 3. 拒绝页面被第三方站点iframe嵌套(防钓鱼与点击劫持)
    add_header X-Frame-Options "SAMEORIGIN" always;

    # 4. 禁止浏览器推测资源MIME类型
    add_header X-Content-Type-Options "nosniff" always;

    # 5. 跨域传递来源策略:兼顾隐私与数据追踪
    add_header Referrer-Policy "strict-origin-when-cross-origin" always;

    # 6. 开启浏览器XSS过滤器(针对旧版浏览器兜底)
    add_header X-XSS-Protection "1; mode=block" always;

    # 其它常规路由配置...
}老站长提醒:配完千万别拍脑袋直接
systemctl restart nginx。务必先敲一行nginx -t测试语法,看到syntax is ok且test is successful后,再执行nginx -s reload。上线后,按快捷键Ctrl + Shift + I打开控制台,在 Network 选项卡里随便点一个HTML请求,确认 Response Headers 里面已经带上这些头,才算大功告成。
四、 总结
搞网站运维,最怕的就是浮躁。做SEO内容也是一样的道理,不要堆砌毫无意义的AI味废话,读者能从字里行间一眼看出你到底有没有亲自登录过SSH改过配置。
把基础的Nginx安全响应头配置与加固做到位,不是为了装逼,而是为了保障网站收录稳定性、保护外贸数据资产不被别人低成本爬取和篡改。把这套东西固化进你每次新服务器初始化的Shell脚本或者Ansible剧本里,你的站点抗风险能力自然就比竞争对手高了一大截。抓紧去查查你的服务器,别等流量归零了再通宵熬夜。
相关文章
- WordPress后门木马排查与彻底清除:WP后门木马排查与彻底清剿
- Cloudflare WAF防CC攻击规则实战配置:CF抗CC实战:站长保命指南
- Nginx安全响应头配置与加固:Nginx安全头加固与文案实战
- Linux服务器SSH防暴力破解与密钥登录:老站长聊SSH密钥与防爆破
- Fail2ban自动化封禁恶意扫描IP实操:老站长手把手教Fail2ban防扫描
- 外贸独立站数据库异地增量冷备份方案:外贸站异地冷备份救命指南
- SQL注入攻击特征分析与防御拦截:独立站SQL注入防御与防坑手记
- Linux网站根目录文件权限防提权加固:别乱给777:网站目录加固实战
- 外贸独立站DDoS大流量攻击应急清洗:外贸站抗DDoS防封救砖实录
- UFW防火墙严格出入站端口限制配置:独立站老兵聊UFW严格端口配置