
SQL注入攻击特征分析与防御拦截:独立站SQL注入防御与防坑手记
做外贸独立站这六七年,最搞我心态的不是Google算法突袭,也不是询盘量波动,而是大半夜手机告警疯狂震动——打开终端一看,数据库CPU直接飙到100%,进Nginx日志一搜,全特么是乱七八糟的单引号和闭合符号。很多站长天天研究外链和TDK,却把安全当耳旁风,直到站点被脱库、后台被提权、Google Search Console(GSC)发来“安全问题”降权通知,才拍着大腿后悔。今天老哥不扯教科书上的八股文,咱们就从一线运维和实操文案的角度,实实在在聊透SQL注入攻击特征分析与防御拦截。
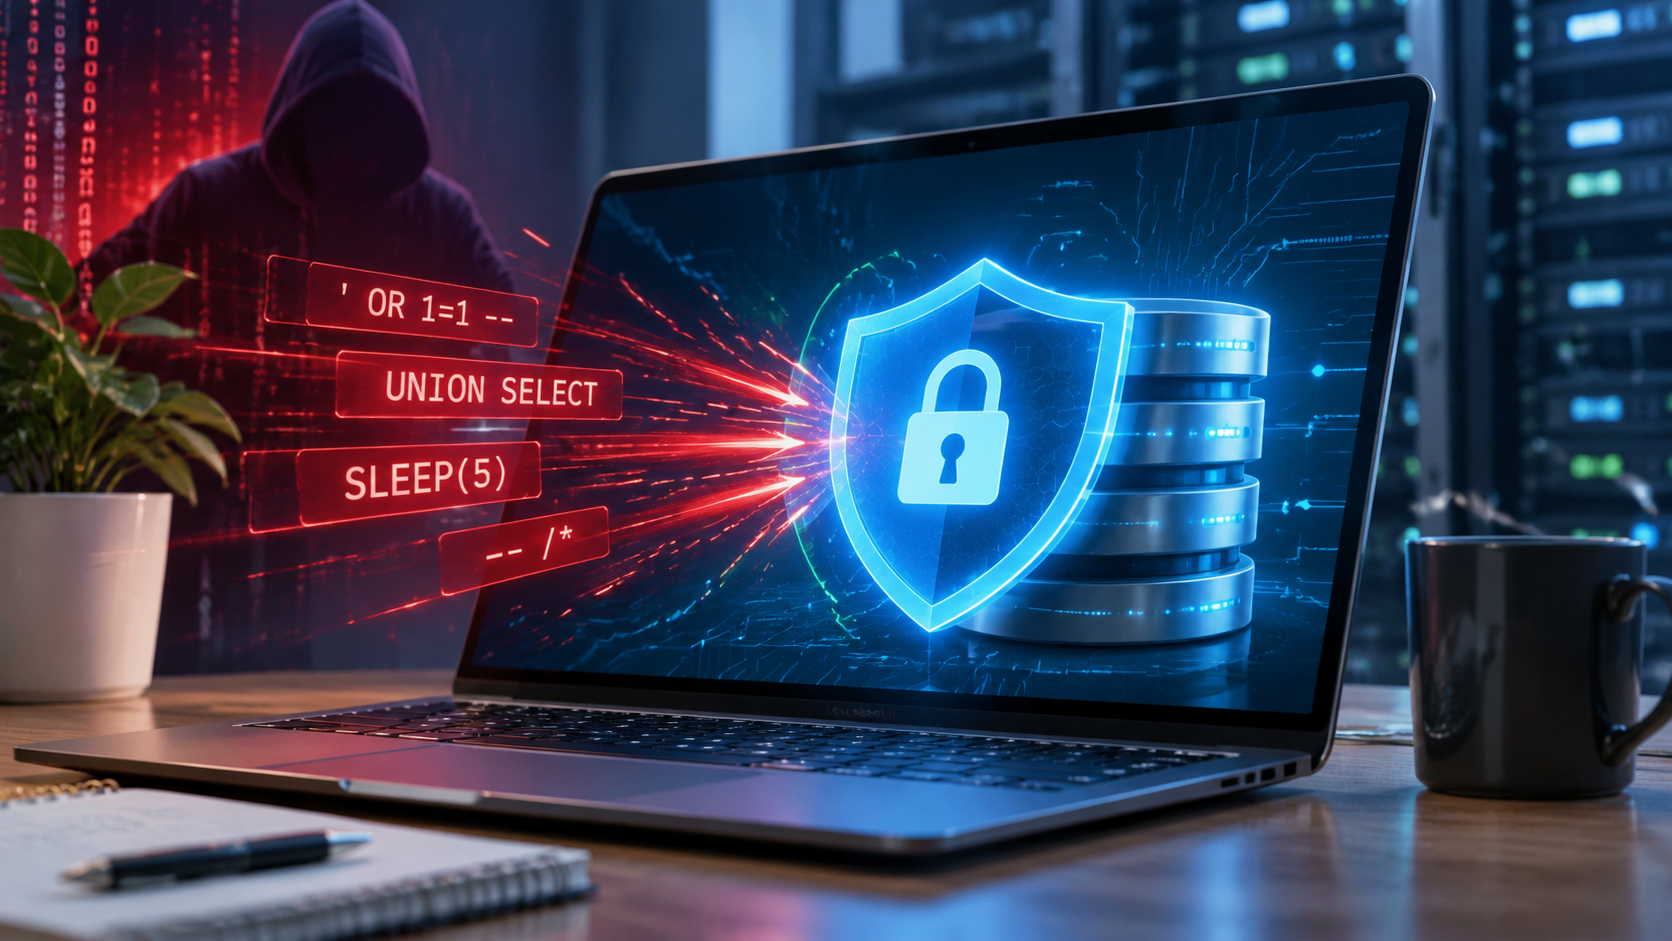
一、 看清敌人底细:SQL注入攻击特征分析
黑客打你的站点,绝大多数不是什么高深的人工渗透,而是拿着扫描器满世界扫开源程序的默认漏洞。想要搞好SQL注入攻击特征分析与防御拦截,第一步是得在访问日志(Access Log)里认出他们。
老站长的一线经验谈: 很多新手站长看日志只看IP和404状态码。其实只要你写个简单的Shell脚本监控带参数的请求,绝大多数初级注入在进门前就会露馅。
以下是我在日常运维中,从Nginx日志里扒出来的几类最典型特征:
1. 经典字符与注释拼接
- 特征表现:URL参数中频繁出现
'、"、--、/* ... */、#。 - 真实日志样例:
GET /products.php?id=105%27%20UNION%20SELECT%201,username,password%20FROM%20admin-- - 分析:攻击者在尝试闭合你SQL语句前后的引号,把后面的查询逻辑注释掉,这是最入门的联合查询(Union-based)试探。
2. 报错与布尔盲注
- 特征表现:参数带有
AND 1=1、OR 1=2,或者各种类型转换函数如CONVERT()、CAST()。 - 目的:页面表面上看着没变,或者直接爆出MySQL语法错误,攻击者借此判断后端是否存在动态拼接。
3. 时间盲注(最搞崩服务器的一种)
- 特征表现:参数里塞满了
SLEEP(5)、BENCHMARK(10000000,MD5(1))。 - 分析:这种最恶心,哪怕页面不返回任何报错,他让数据库强行睡眠5秒,如果网页刚好卡了5秒才加载完,他就确认漏洞存在。高并发时,这种请求会瞬间吃满数据库连接池,直接让正经客户打不开网站。
二、 站长文案实战:安全主题的词汇拆解与避坑指南
平时咱们做安全运维,难免要写写技术周报、客户安全通告,或者在做外贸服务站时写些技术背书文案。很多站长写出来的东西一股“机器翻译味”或者“AI说教感”。这里拆解几个做技术文案时极高频、但90%的人都会用错的成语和技巧:
1. 成语拆解:防微杜渐
- 生硬误区:“针对系统隐患,我们需要防微杜渐,做好防护。”(说了等于没说,典型的废话文案)
- 实战解析:该词指在坏事刚露苗头时就加以制止。在站长场景里,必须跟具体的自动化监控动作绑定,才有说服力。
- 落地例句:
- 标题例句:
拒绝事后补救!用Fail2ban防微杜渐,扼杀99%恶意扫描 - 文案例句:“服务器运维不是等数据库被锁了才去抓瞎,在日志分析中防微杜渐,把带有单引号试探的IP提前拉黑,才是老运维的基本修养。”
- 标题例句:
- 避坑点:切忌单独作为结论句空喊口号,必须后接技术手段(如WAF、正则策略)。
2. 成语拆解:亡羊补牢
- 生硬误区:“网站被黑后,我们迅速亡羊补牢,修复了漏洞。”(在客户眼里,这等于承认自己之前不专业)
- 实战解析:用于客户沟通或对外公告时,要突出加固的深度与长效性,把“被动修补”包装成“系统级防御重构”。
- 落地例句:
- 公关邮件例句:“针对本次偶发的恶意注入拦截异常,团队已完成底层语句参数化重构。此次亡羊补牢,不仅彻底封堵了历史传参接口,更上线了实时热补丁机制。”
- 避坑点:写给技术人员看可以自嘲,写给外贸B端采购商看时慎用,容易引发对系统稳定性的信任危机。
3. 核心写作技巧:“恐吓+解药”转化模型
写安全类技术软文或产品服务页时,不要通篇讲防御原理,读者根本看不进去。按下面三步走:
[场景痛点:惨状再现] ➔ [后果具象化:算经济账] ➔ [低成本解药:立即抄作业]- 避坑范例:
- 反面(AI味过重):“SQL注入是一种常见的网络漏洞,会造成严重的危害,请大家务必重视防范措施。”
- 正面(实战派):“辛辛苦苦优化半年的外贸站,上个月核心关键词刚进前三,上周被注入挂了博彩外链,直接被Google安全团队红标拦截,询盘瞬间归零——今天这套Nginx防护脚本,花你10分钟配完,就能保住你的心血。”
三、 压箱底的防御实操:两把硬刷子封死注入
光会分析日志不叫运维,把洞堵死才叫本事。防御SQL注入,牢记一个原则:永远不要信任前端传过来的任何字符。
1. 开发层面:预编译(Prepared Statements)
别再用 SELECT * FROM users WHERE user = ' " + input + " ' 这种字符串拼接代码了,哪怕你用 addslashes() 过滤,在宽字节字符集下照样能被绕过。
使用 PDO预编译,从根源上把SQL指令和数据彻底分开:
// 正确姿势:参数化查询,输入再奇怪也只会被当作普通字符串处理
$stmt = $pdo->prepare('SELECT id, email FROM customers WHERE username = :name AND status = :status');
$stmt->execute([
    'name' => $userInput,
    'status' => 'active'
]);
$user = $stmt->fetch();
2. 运维层面:Nginx层直接拦截(免动代码)
如果你接手的是老旧系统,或者买的闭源第三方商城源码,改不动代码怎么办?直接在入口处的 Nginx 配置轻量级拦截规则。
| 拦截维度 | 核心匹配正则 | 拦截动作 |
|---|---|---|
| 敏感关键字 | union(.*)select\|insert(.*)into\|drop(.*)database |
直接返回 403 Forbidden |
| 恶意函数 | benchmark\s*\(.*,.*\)\|sleep\s*\(.*\) |
阻断并记录恶意日志 |
| 非常规闭合 | (%27)|(\')|(--)|(%23)|(#)(需结合业务路径放行) |
触发告警并限流 |
在你的 server 块里加上这么一段实操规则:
# 屏蔽常见SQL盲注与联合查询特征
if ($query_string ~* "union.*select|benchmark|sleep\(|load_file|information_schema") {
    access_log /var/log/nginx/blocked_sql.log;
    return 403;
}
四、 站长总结
独立站的安全性与SEO排名向来是打断骨头连着筋的。很多做运营的朋友以为SEO就是写文发外链,但只要你的底层防护漏风,黑客借道你的数据库在页面里批量生成违规页面,你几个月甚至几年的SEO积累几天内就会灰飞烟灭。
搞懂SQL注入攻击特征分析与防御拦截,并不需要你成为顶尖黑客。把代码里的SQL拼接改成预编译,把服务器上的防护日志和Nginx规则跑起来,再把面对客户时的技术沟通文案打磨得专业得体,你的独立站才算真正立住了脚跟。别等站点挂了红标再去熬夜抓鬼,今天下班前,先去翻翻你的Nginx日志里有没有人正在敲门试密码吧。
相关文章
- WordPress后门木马排查与彻底清除:WP后门木马排查与彻底清剿
- Cloudflare WAF防CC攻击规则实战配置:CF抗CC实战:站长保命指南
- Nginx安全响应头配置与加固:Nginx安全头加固与文案实战
- Linux服务器SSH防暴力破解与密钥登录:老站长聊SSH密钥与防爆破
- Fail2ban自动化封禁恶意扫描IP实操:老站长手把手教Fail2ban防扫描
- 外贸独立站数据库异地增量冷备份方案:外贸站异地冷备份救命指南
- SQL注入攻击特征分析与防御拦截:独立站SQL注入防御与防坑手记
- Linux网站根目录文件权限防提权加固:别乱给777:网站目录加固实战
- 外贸独立站DDoS大流量攻击应急清洗:外贸站抗DDoS防封救砖实录
- UFW防火墙严格出入站端口限制配置:独立站老兵聊UFW严格端口配置