
CI/CD流水线自动化部署配置:现代CI/CD自动化部署实战指南
约 3778 字 · 预计阅读 8 分钟
在现代软件工程与敏捷交付的实践中,CI/CD流水线自动化部署配置已成为衡量企业技术研发效能与运维成熟度的核心指标。随着微服务架构与云原生技术的普及,手动上传代码、手动重启服务的传统交付方式不仅效率低下,更容易因人为疏漏引发严重的生产事故。科学、严密的CI/CD流水线配置能够将代码审查、静态分析、自动化测试、容器镜像构建与最终环境发布串联成一条无缝运转的自动化生产线。本文将从架构设计、核心配置演练、风险控制策略以及性能调优四个维度,全面拆解如何落地一套稳定可靠的生产级自动化部署体系。
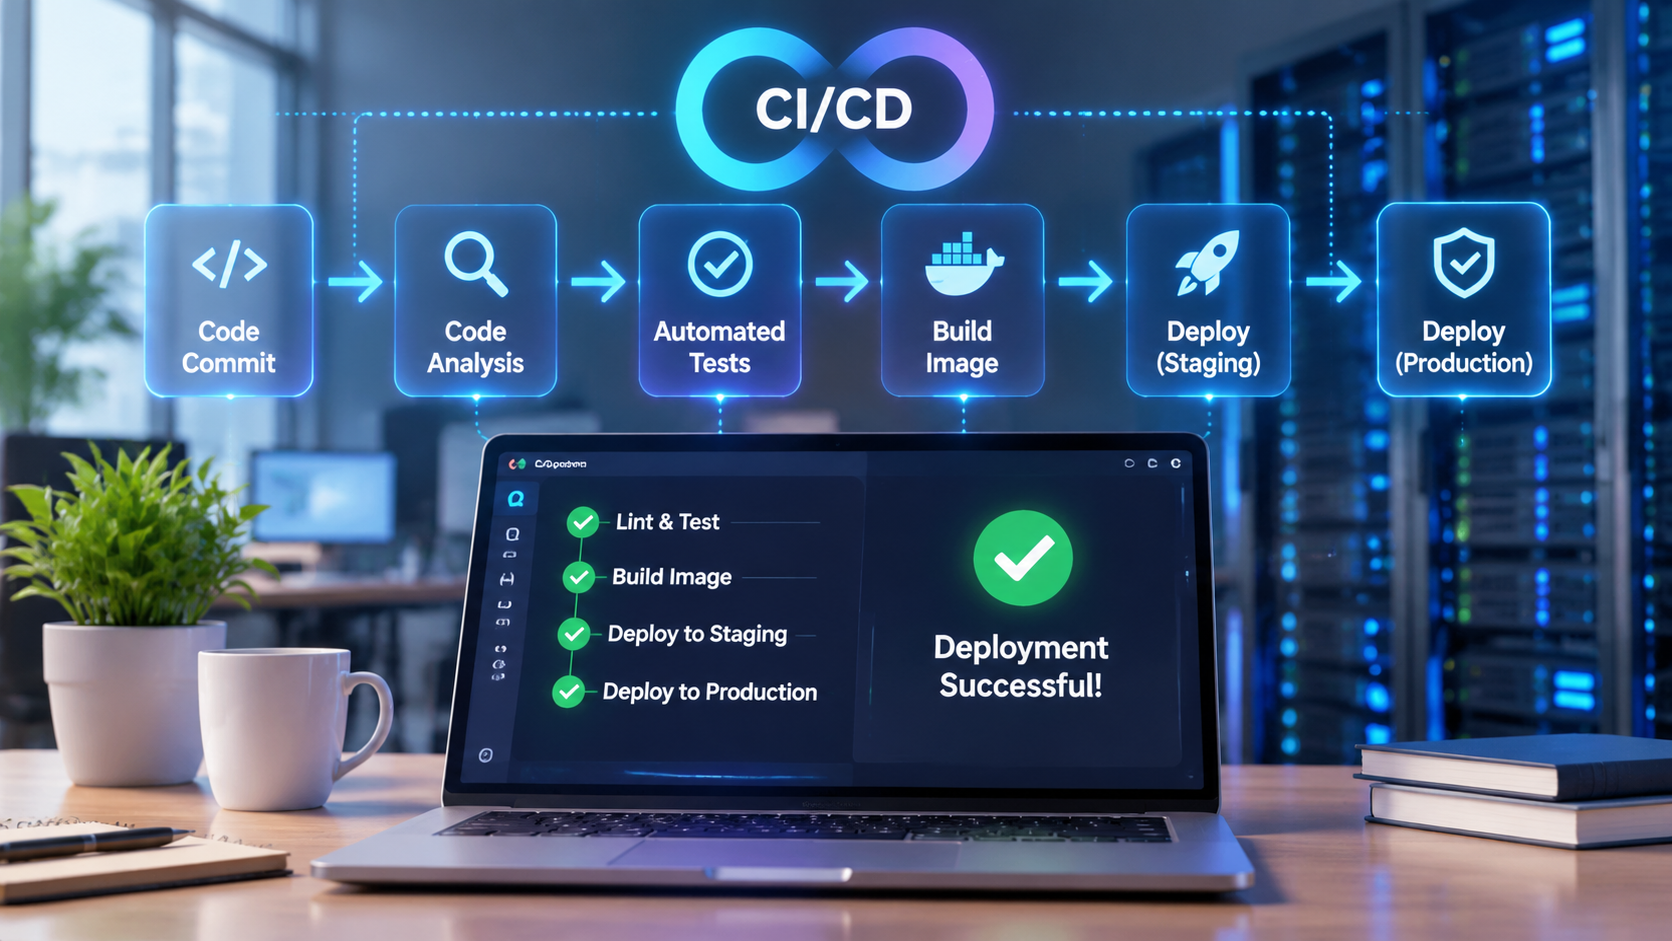
一、 CI/CD 核心工作流与架构解构
要完成一套健壮的自动化部署,必须先理清持续集成(CI)与持续部署/交付(CD)的边界与逻辑衔接:
- 持续集成(CI - Continuous Integration):核心目标是“尽早发现错误”。当开发者将代码推送到版本控制系统(如 GitLab、GitHub)时,自动触发流水线,完成依赖安装、静态代码扫描(SonarQube)、单元测试以及多分支合并冲突检测。
- 持续交付/部署(CD - Continuous Delivery / Deployment):核心目标是“安全平滑上线”。在 CI 阶段生成经校验的可部署物料(如 Docker 镜像、编译好的二进制包)后,CD 阶段负责将物料分发至预发(Staging)和生产(Production)环境,并通过健康检查确保服务可用。
二、 生产级CI/CD自动化部署配置实战
以下以目前企业应用最广泛的 GitLab CI/CD + Docker + 云原生/云服务器 架构为例,提供一个开箱即用的工程级配置方案。
通过在项目根目录创建 .gitlab-ci.yml 文件,将整个交付链路定义为代码(Pipeline as Code):
stages:
  - lint_and_test
  - build_image
  - deploy_staging
  - deploy_production

variables:
  DOCKER_DRIVER: overlay2
  IMAGE_NAME: registry.example.com/project/core-api
  IMAGE_TAG: $CI_COMMIT_SHORT_SHA

# 阶段一:静态分析与自动化测试
code_quality_and_test:
  stage: lint_and_test
  image: node:18-alpine
  cache:
    key: ${CI_COMMIT_REF_SLUG}
    paths:
      - node_modules/
  script:
    - npm ci
    - npm run lint
    - npm run test:unit
  rules:
    - if: '$CI_PIPELINE_SOURCE == "merge_request_event"'
    - if: '$CI_COMMIT_BRANCH == "main"'

# 阶段二:镜像构建与推送
docker_build:
  stage: build_image
  image: docker:24.0.5
  services:
    - docker:24.0.5-dind
  before_script:
    - echo "$REGISTRY_PASSWORD" | docker login -u "$REGISTRY_USER" --password-stdin registry.example.com
  script:
    - docker build -t $IMAGE_NAME:$IMAGE_TAG -t $IMAGE_NAME:latest .
    - docker push $IMAGE_NAME:$IMAGE_TAG
    - docker push $IMAGE_NAME:latest
  rules:
    - if: '$CI_COMMIT_BRANCH == "main"'

# 阶段三:预发环境自动化部署
deploy_to_staging:
  stage: deploy_staging
  image: alpine/k8s:1.28.2
  script:
    - kubectl set image deployment/core-api-staging core-api=$IMAGE_NAME:$IMAGE_TAG -n staging
    - kubectl rollout status deployment/core-api-staging -n staging --timeout=120s
  environment:
    name: staging
    url: https://staging-api.example.com
  rules:
    - if: '$CI_COMMIT_BRANCH == "main"'

# 阶段四:生产环境金丝雀/平滑发布(需人工审批)
deploy_to_production:
  stage: deploy_production
  image: alpine/k8s:1.28.2
  script:
    - kubectl set image deployment/core-api-prod core-api=$IMAGE_NAME:$IMAGE_TAG -n production
    - kubectl rollout status deployment/core-api-prod -n production --timeout=180s
  environment:
    name: production
    url: https://api.example.com
  when: manual # 关键控制:生产发布需运维/TL手动确认
  rules:
    - if: '$CI_COMMIT_BRANCH == "main"'
三、 配置关键点与高可用运维策略
配置自动化流水线并非仅是堆叠脚本,必须综合考虑安全性、可靠性与发布性能:
1. 凭证隔离与安全防护
禁止将密码、API Token、私钥明文写在流水线脚本中。
- 环境变量加密:使用 GitLab CI Masked Variables、GitHub Secrets 或 HashiCorp Vault 进行动态密钥注入。
- 权限收敛:流水线使用的部署 Token 仅赋予对应命名空间或云资源的最小读写权限,避免安全外溢。
2. 构建加速与缓存优化
流水线运行时间直接影响研发交付流程度。
- 依赖缓存:利用 Docker 镜像的多阶段构建(Multi-stage build)以及利用 Runner 本地持久化挂载语言包缓存(如 Maven 的
.m2、Node 的node_modules)。 - 并行执行:通过在测试阶段拆分任务矩阵(Matrix),让单元测试与集成测试并行化,缩短整体构建周期。
3. 零停机更新与灰度控制(Zero-Downtime Deployment)
针对面向用户的生产服务,必须杜绝中断:
- 滚动更新(Rolling Update)与金丝雀发布(Canary):配合 Kubernetes Deployment 的
maxSurge与maxUnavailable策略,确保旧副本在完全销毁前新副本已通过/healthz健康检查。 - 自动化回滚(Auto-Rollback):在部署任务中加入探针校验,若在限定时间内服务响应异常(如 HTTP 5xx 占比突增),立即触发
kubectl rollout undo执行回退。
四、 运维与SEO层面的全局协同
从技术运维与站点长期运营(SEO)的角度来看,稳定的部署流水线直接决定了网站在搜索引擎眼中的健康度:
- 避免因发布中断导致的抓取异常:频繁的“停机维护”或发布时的短暂 502/504 错误,会消耗搜索引擎爬虫的抓取配额(Crawl Budget),严重时导致网页权重下跌。CI/CD 的平滑发布能力是保持 99.99% 在线率的技术前提。
- 静态资源版本化与 CDN 联动刷新:自动化部署配置中应包含 Webpack/Vite 打包后的 Hash 文件名生成逻辑,并在部署完成后通过 API 自动触发 CDN 边缘缓存的精准刷新,既保证用户获取最新代码,又确保加载速度维持在 Core Web Vitals 的优秀区间内。
五、 结语
成熟的 CI/CD流水线自动化部署配置 不仅仅是一套自动化脚本,更是一种工程文化的具象化体现。通过标准化测试、容器化交付、版本化控制与自动化发布,技术团队能够将繁重重复的部署工作降维为几分钟内无感知完成的背景任务,真正实现以更高频次、更高确定性交付业务价值的目标。
相关文章
- 服务器运维日常工作清单:高效服务器运维日常工作清单
- Nginx性能调优实战:别让服务器拖了SEO后腿:Nginx调优实战
- 数据库自动备份脚本:别等数据丢了才哭:老站长带你玩转数据库自动备份
- 服务器负载监控预警:别等宕机才后悔:服务器负载监控实战
- PHP-FPM内存溢出处理:拒绝服务器宕机:PHP-FPM内存溢出处理与SEO保命指南
- Redis缓存优化配置:别让你的独立站卡在最后1秒:Redis 缓存实战指南
- CentOS系统内核升级:CentOS内核升级:提速与避坑实战
- 磁盘IO性能瓶颈分析:拒绝网页卡死:老站长手把手教你排查磁盘IO瓶颈
- SSL证书自动续签方案:别让证书过期毁了SEO:SSL自动续签全攻略
- 宝塔面板安全配置指南:别让服务器裸奔:宝塔面板安全实战