
堡垒机运维安全审计管理方案:怎么用堡垒机把运维审计管明白
在很多企业里,随着服务器、容器和云资产越来越多,权限管理往往会沦为一笔糊涂账:root密码共享、私下开公网端口、离职人员密钥未回收,一旦出现误操作或黑客入侵,排查起来犹如大海捞针。很多团队虽然部署了设备,但由于缺乏体系化的规则,导致它最后仅仅被当成一个慢吞吞的“跳板机”来用。因此,制定并执行一套切实可行的堡垒机运维安全审计管理方案,不仅是满足网络安全等保2.0的硬性合规要求,更是规范内部操作、防止意外事故以及在出事时让运维人员“免于背锅”的核心机制。
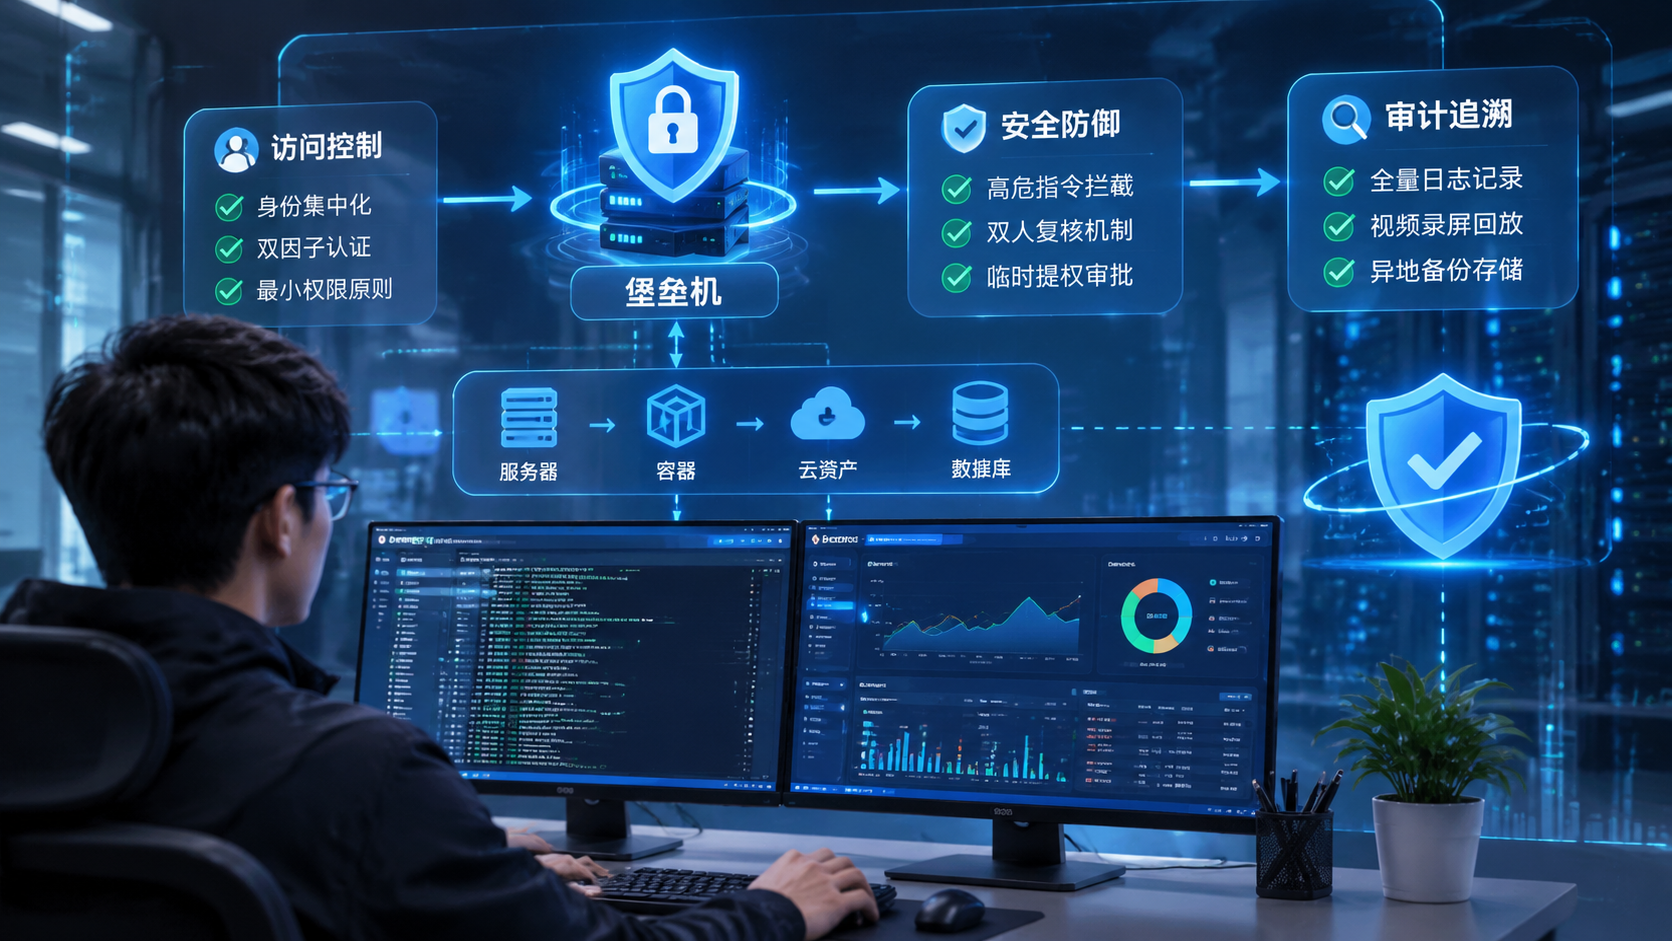
要把堡垒机的价值完全发挥出来,方案不能停留在“买个软件装上”的层面,而必须贯穿运维行为的事前、事中与事后全生命周期。
一、 事前控制:收敛入口与细粒度授权
安全问题大部分始于混乱的入口。一套合格的方案首先要解决“谁能在什么时间访问什么资产”的问题。
-
网络边界完全物理收敛
堡垒机必须成为连接生产环境的唯一通道。方案中需要明确:所有云主机、物理机与数据库的安全组和防火墙策略,必须阻断来自公网及普通办公内网的一切SSH、RDP直连请求,仅对堡垒机集群的白名单IP开放。彻底杜绝个别人为了图方便私自开启外网端口的行为。 -
身份集中化与双因子认证(MFA)
杜绝本地账号和密码共用。将堡垒机与企业现有的统一身份系统(如LDAP、Active Directory或飞书/企业微信自建SSO)打通,确保人员离职时账号能被一键注销。同时,全员强制开启基于动态令牌(如TOTP、手机短信或硬件Key)的双因子认证,防止因单点密码泄露导致防线崩塌。 -
基于角色的最小权限原则(RBAC)
严禁直接下发root或Administrator权限。方案中应按业务线、项目组对资产分组,并结合角色细分运维权限。普通开发人员仅分配查看日志的权限或非核心测试机权限;核心数据库的操作账号实行“管密分离”——运维人员通过堡垒机托管凭证登录,全程看不到底层主机的真实密码,杜绝了密码外泄的可能。
二、 事中防御:实时拦截与敏感操作协同
审计不只是事后查账,更重要的是在灾难发生的那一秒进行阻断。
-
高危指令黑名单与动态拦截
针对Linux系统的rm -rf /、mkfs、iptables -F,以及数据库的DROP DATABASE、TRUNCATE等毁灭性指令,堡垒机策略库必须建立明确的高危拦截规则。对于极度危险的命令直接阻断并断开会话;对于次高危命令(如重启服务、修改系统配置文件),触发阻断并要求管理员在工单系统中二次审批。 -
双人复核机制(四眼原则)
针对生产环境的核心变更,系统应支持“双人复核模式”。即一名工程师在执行高危操作时,必须由另一名资深工程师或安全负责人实时在线确认授权,指令才能发送到目标主机,从机制上规避因个人疲劳或疏忽导致的重大故障。 -
临时提权与工单联动
日常维护推行零信任和按需赋权。遇到紧急排障需要临时获取高级权限时,必须走审批流,限定有效时长(例如2小时),超时权限自动收回并踢出会话,避免长期遗留高权限带来的安全盲区。
三、 事后审计:全流程追溯与录屏回放
审计的终极目的是“可还原、可追溯、防抵赖”。
-
多协议深度解析与指令字符检索
传统的网络层抓包很难还原加密流量。方案要求堡垒机支持协议代理层面的深度解析,不仅记录图形界面的视频录屏(针对Windows RDP、VNC),更要完整记录字符界面(SSH、Telnet)的每一次敲击和屏幕输出。审计人员无需把几十个小时的录像从头看到尾,只需搜索关键词(如某个IP、某条特定命令),即可直接跳转到对应的时间节点。 -
日志防篡改与异地归档
审计日志必须具备不可伪造和防篡改能力。堡垒机自身的日志存储空间必须独立,操作日志和会话记录应实时同步至异地的只读对象存储(如OSS/S3)或企业级SIEM/日志中心,且保存时间不少于6个月(满足等保基线要求)。即使生产环境或堡垒机本身遭到黑客破坏,审计底单依然完好无损。
四、 平衡体验与落地推进:让方案真正推得动
再完善的方案,如果因为体验太差导致运维人员集体抵触、四处寻找“绕过方案”,最终也会变成摆设。
- 优化访问链路:堡垒机需支持主流开发工具的代理插件(如本地终端直接通过堡垒机ProxyCommand访问,不用每次都开网页端),降低运维人员的操作迁移成本。
- 定期做权限和指令清洗:每季度由安全员与运维负责人复盘一次权限矩阵,清理僵尸账号、过期授权和过于严苛的不合理拦截规则。
总结来说,这套方案从来不是一个单纯的技术工具堆砌,而是一套包含网络收敛、身份托管、动态拦截与不可篡改审计的管理闭环。理顺了这套逻辑,不仅能让企业的安全水位迈上一大步,更能让运维人员从繁杂的责任界定中解脱出来,专注于业务的高效交付。
相关文章
- WordPress后门木马排查与彻底清除:WP后门木马排查与彻底清剿
- Cloudflare WAF防CC攻击规则实战配置:CF抗CC实战:站长保命指南
- Nginx安全响应头配置与加固:Nginx安全头加固与文案实战
- Linux服务器SSH防暴力破解与密钥登录:老站长聊SSH密钥与防爆破
- Fail2ban自动化封禁恶意扫描IP实操:老站长手把手教Fail2ban防扫描
- 外贸独立站数据库异地增量冷备份方案:外贸站异地冷备份救命指南
- SQL注入攻击特征分析与防御拦截:独立站SQL注入防御与防坑手记
- Linux网站根目录文件权限防提权加固:别乱给777:网站目录加固实战
- 外贸独立站DDoS大流量攻击应急清洗:外贸站抗DDoS防封救砖实录
- UFW防火墙严格出入站端口限制配置:独立站老兵聊UFW严格端口配置