
防火墙iptables规则优化:独立站提速与防抖:老站长的iptables调优实战
干了六年外贸独立站,我见过太多站长只盯着SEO排名和转化率,却把服务器安全晾在一边。很多时候,你网站打不开或者慢得像蜗牛,不一定是服务器配置不行,极大概率是你的防火墙没调好,被那些无孔不入的垃圾爬虫和CC攻击给拖垮了。今天咱们不聊虚的,直接扎进底层,聊聊防火墙iptables规则优化。这玩意儿就像你家大门的保安,保安要是反应慢、不认人,正经客人进不来,捣乱的倒是一抓一大把。
一、 为什么老站长总说“规则顺序”重于一切?
很多新手站长配置iptables时,喜欢随手搜个脚本一键执行。结果发现,明明设置了禁止某个IP,可那家伙还是能照样访问。这就是不懂“匹配顺序”的坑。
1. 规则执行是从上到下的“短路逻辑”
iptables检查数据包时,是从第一条规则开始往下排队的。只要匹配到一条,就直接按这条办了,后面的规则哪怕写得天花乱坠也没用。
- 反面教材: 你在第10行放行了所有80端口的流量,却在第20行写着屏蔽某个恶意IP。对不起,那个IP依然能横行霸道,因为他在第10行就拿到了“通行证”。
- 老手做法: 永远把最精准、匹配量最大的规则放在最前面。
2. 必须置顶的“保命规则”
别一上来就写屏蔽规则,第一条永远应该是状态检测。
实操案例:
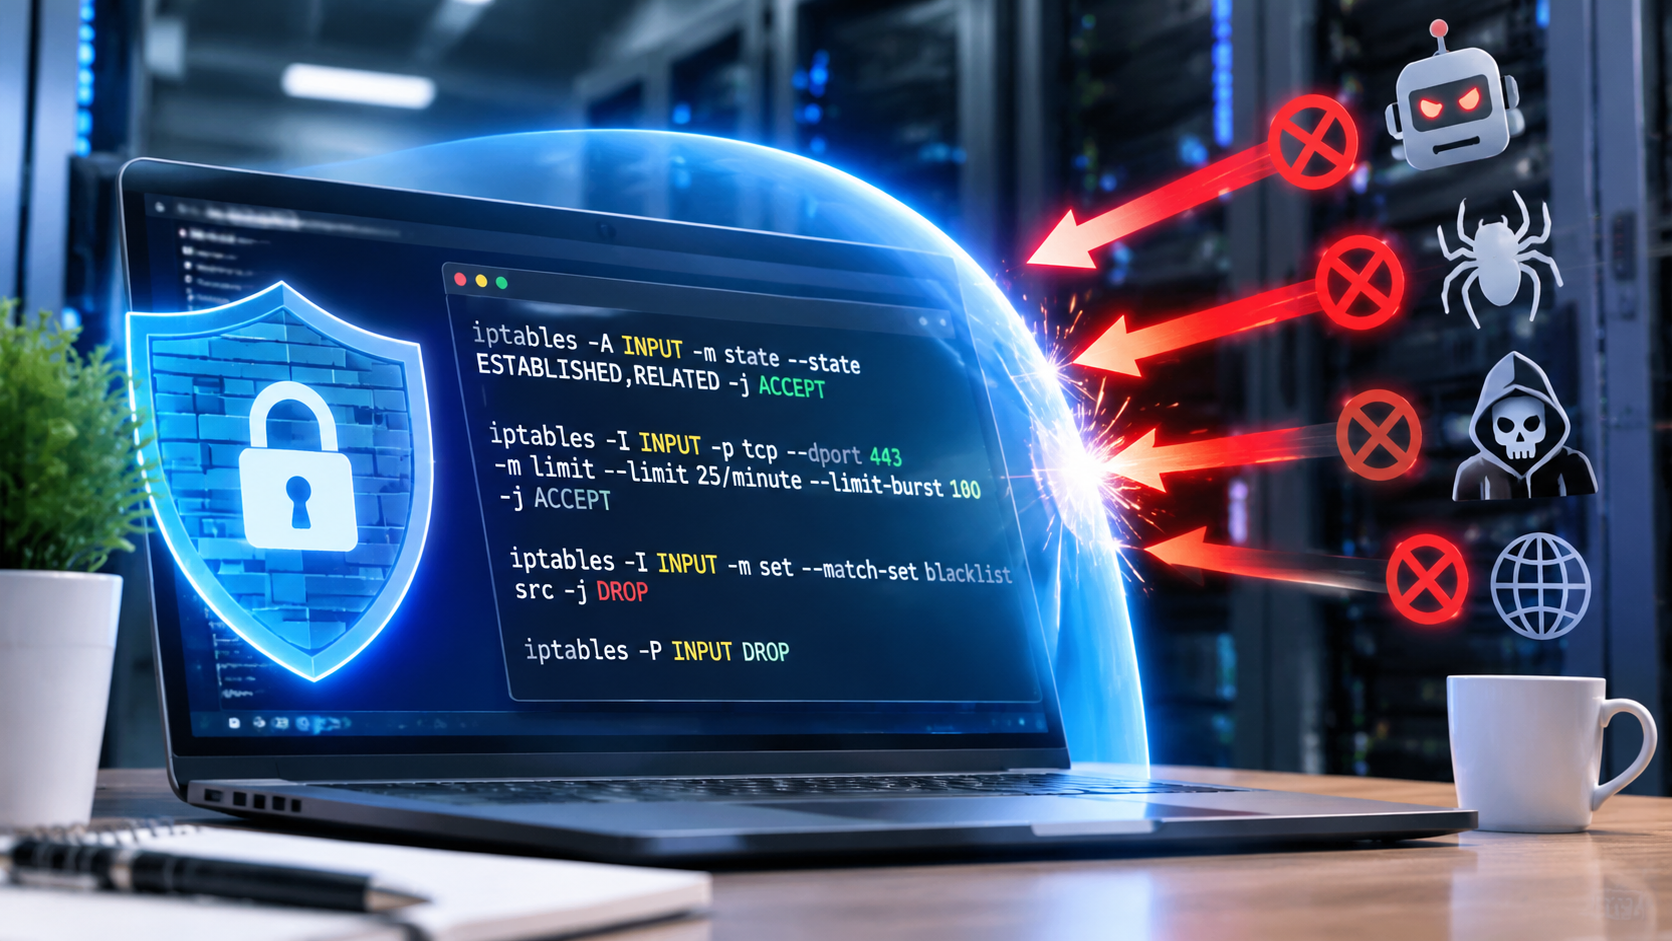
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT用法拆解: 这条规则的意思是:只要是已经建立连接的包,或者是跟我发出去的包相关的包,通通直接放行。 适用场景: 极大减轻CPU负担。只要握手成功了,后续数据传输就不用再走那长长的规则表审判了。
二、 针对SEO友好的“限流”艺术:防采集但不伤搜索引擎
做SEO最怕什么?怕辛辛苦苦写的原创文章被采集站秒撸。但如果你直接把访问频率压得死死的,Googlebot和Bingbot这些正经蜘蛛也会因为抓取超时而给你降权。
1. 给蜘蛛开“VIP绿色通道”
我们要通过防火墙做细化管理。针对Google、必应这些大户,我们可以通过IP段白名单或者特定的规则优化来放行。
2. 针对普通访问者的“软拦截”
不能直接封死,要用limit模块。
实操方案:
iptables -I INPUT -p tcp --dport 443 -m limit --limit 25/minute --limit-burst 100 -j ACCEPT老站长避坑点:
--limit 25/minute:每分钟平均放行25个包。--limit-burst 100:突发流量允许100个包。- 逻辑: 这种设置对真实用户几乎无感,因为正常人看网页不会一秒钟点几十次。但对于那种暴力抓取的脚本,它瞬间就会撞墙,SEO抓取频率也能维持在合理范围。
三、 别让垃圾流量吃掉你的带宽:善用ipset
如果你的网站被盯上了,每天有几万个恶意IP换着花样扫你的后台目录,你的iptables规则表如果写上几千行,那服务器的CPU基本就废了。
1. iptables规则优化的进阶:引入ipset
传统的iptables是线性搜索,规则越多越慢。而ipset是基于哈希表的,哪怕你里面存了十万个黑名单IP,查询速度也几乎是瞬时的。
2. 快速封禁黑名单国家/地区
如果你做的是美国外贸站,压根不打算做某些高风险地区的生意,可以直接把整个地区的IP段塞进ipset。
方案例句:
ipset create blacklist hash:netiptables -I INPUT -m set --match-set blacklist src -j DROP实战技巧: 定期从网络上下载公开的恶意IP库,用脚本自动更新到ipset里。这比你手动一个一个封IP要高级得多,也是运维人员从“救火队员”变成“架构师”的关键一步。
四、 避坑指南:老站长流过的血泪教训
配置防火墙iptables规则优化时,最怕的不是写错规则,而是把自己关在门外。
1. “把自己锁死”的终极尴尬
很多站长在远程SSH操作时,手抖写错一行,回车一敲,得,连自己也被防火墙挡住了。这时候只能联系机房重装系统或者进VNC手动改。
- 避坑方案: 在调试新规则前,先设个定时任务(crontab),比如每10分钟自动清空一次防火墙规则(
iptables -F)。等测试完全没问题了,再停掉定时任务。
2. 拒绝使用 REJECT,多用 DROP
- REJECT 会很有礼貌地回对方一个“我不接受”,这会暴露你的服务器存活状态。
- DROP 是直接把包扔进垃圾桶,对方连个回响都听不到。
- 老站长建议: 面对恶意攻击,我们要表现得像“黑洞”一样冷酷。既节省了带宽,又增加了攻击者的扫描成本。
五、 总结:SEO与运维是一体两面
很多SEOer觉得服务器运维是技术部的事,其实不然。一个经过防火墙iptables规则优化的服务器,响应延迟(TTFB)能降低几十毫秒,面对DDoS攻击的韧性也更强。这反映到搜索排名上,就是更稳定的抓取频次和更高的用户留存。
作为站长,我们不需要精通每一个内核参数,但一定要明白:规则不在多,而在精;防御不在硬,而在巧。
最后给个一键套用的思路总结:
- 首位放行已建立连接的包(提速)。
- 次位开放SSH/Web端口(保命)。
- 中间插入ipset黑名单和限流逻辑(防御)。
- 末尾默认丢弃所有未匹配包(兜底)。
希望这篇文章能帮各位站长少走弯路。如果你还在用那种几百行、乱糟糟的防火墙配置,赶紧按照这个逻辑去精简一下吧!毕竟,服务器跑得欢,询盘才能来得快。
相关文章
- Nginx性能调优实战:别让服务器拖了SEO后腿:Nginx调优实战
- 数据库自动备份脚本:别等数据丢了才哭:老站长带你玩转数据库自动备份
- 服务器负载监控预警:别等宕机才后悔:服务器负载监控实战
- PHP-FPM内存溢出处理:拒绝服务器宕机:PHP-FPM内存溢出处理与SEO保命指南
- Redis缓存优化配置:别让你的独立站卡在最后1秒:Redis 缓存实战指南
- CentOS系统内核升级:CentOS内核升级:提速与避坑实战
- 磁盘IO性能瓶颈分析:拒绝网页卡死:老站长手把手教你排查磁盘IO瓶颈
- SSL证书自动续签方案:别让证书过期毁了SEO:SSL自动续签全攻略
- 宝塔面板安全配置指南:别让服务器裸奔:宝塔面板安全实战
- 高并发下的服务器扩容:高并发扩容:老站长带你避坑指南