
服务器安全组配置教程:别给黑客留后门:老站长手把手的服务器安全组配置实战
很多新手站长刚租好阿里云或腾讯云,第一件事就是忙着装面板、传源码,结果没过两天网站就成了“肉鸡”,甚至数据库被拖库。问他怎么配的,他一脸无辜:“我为了省事,安全组全开了(0.0.0.0/0)。”听到这话我血压都能上来。今天这篇服务器安全组配置教程,不讲官方文档那些绕口的定义,直接从我这6年外贸站运维、被黑客“毒打”出来的实操经验出发,教你如何像老鸟一样锁死服务器的每一道门。
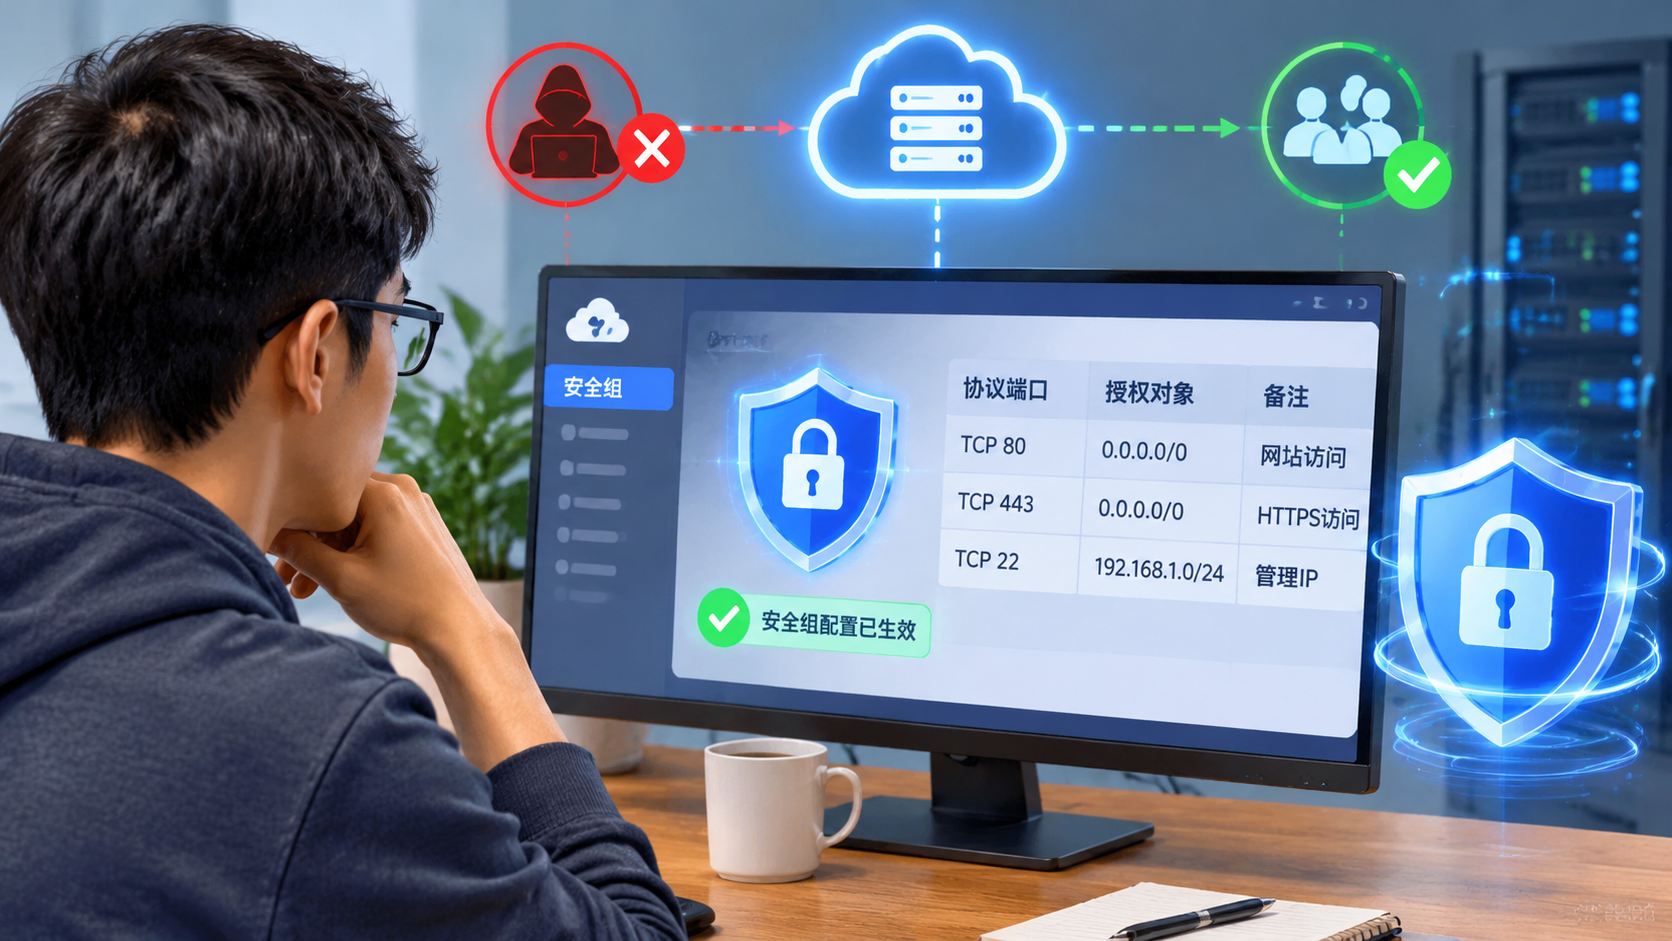
一、 安全组到底是个啥?为什么它是SEO的命门?
很多做SEO的朋友觉得,安全组跟流量没关系。大错特错!
简单说,安全组就是你服务器的一层“虚拟防火墙”。它决定了哪些IP、哪些端口能访问你的机器。如果你的安全组配得稀烂,服务器三天两头被扫爆CPU,或者因为注入木马导致网站被谷歌报红名、降权,你辛苦做的SEO排名一夜之间就会归零。
老站长避坑指南: 不要迷信任何所谓的“宝塔一键优化”,面板里的设置只是系统内部的过滤,云服务商提供的“安全组”才是挡在服务器大门外的第一道关卡。
二、 基础原则:最小授权,才是最高级的高级感
写安全组规则,最忌讳“贪大求全”。很多小白喜欢开 1-65535 全端口,觉得这样方便。这在黑客眼里,就像是一个没锁门的金库,还贴了一张“欢迎光临”的横幅。
1. 必开端口:80 与 443
这两个是Web服务的命根子,没它们,你的网站就别想在公网上露脸。
- 端口: 80 (HTTP) 和 443 (HTTPS)
- 授权对象: 0.0.0.0/0(全开放)
- 适用场景: 全球访客访问你的独立站。
- 文案写法建议:
- 标题: “外贸站HTTPS全速开启,443端口配置避坑指南”
- 描述: “解决网站无法访问,确保80/443端口在云端安全组放行,提升SEO收录效率。”
2. 慎开端口:22、3306、6379
这些是管理端口和数据库端口。如果这些对全公网开放,你的服务器离“挖矿”就不远了。
- 22 端口 (SSH): 绝对不要对 0.0.0.0/0 开放!如果你家或公司是固定IP,请只允许那个IP。如果没有固定IP,也要改掉默认端口,比如改成 22022。
- 3306 (MySQL) & 6379 (Redis): 除非你要用本地工具远程连数据库,否则禁止外网访问。内部通讯请走内网,或者只允许你的跳板机IP。
三、 实战场景拆解:外贸站长如何玩转安全组?
作为老站长,我们的应用场景无非就是:建站、改代码、同步数据库。
场景一:日常运维,怕被暴力破解SSH
【实操方案】 如果你没有固定IP,可以在安全组里配置一个规则,把 SSH 端口限制在一个大的 IP 段(比如你当地运营商的网段),或者使用“按需开启”。
- 我的野路子: 平时关掉 22 端口规则。要用的时候,手机登录云平台 APP,临时把自己的移动网络 IP 加进去,干完活删掉。
场景二:使用 Cloudflare 等 CDN 的配置
这是很多 SEO 站长容易忽视的细节。 【技巧】 既然用了 Cloudflare 做防护,那你服务器的真实 IP 就没必要暴露给全公网。
- 操作: 在安全组里,设置 80/443 端口只允许 Cloudflare 的官方 IP 段访问。
- 好处: 别人直接扫你 IP 根本打不开网站,只有走 CDN 路径进来的流量才有效。这能有效防御 90% 以上的针对 IP 的直接攻击。
四、 站长文案技巧:技术文章怎么写才有灵魂?
既然是站长,免不了要写一些技术分享。分享服务器安全组配置教程时,如果写得太硬,不仅用户看不懂,搜素引擎也觉得你是AI生成的。
1. 标题要带“钩子”
- 平庸标题: Linux服务器安全组配置方法
- 老鸟标题: 《实战:我如何通过安全组配置,挡掉了每天5000次的暴力破解?》
- 分析: 后者带了结果(挡掉攻击)和具体数据(5000次),不仅符合SEO搜索习惯,点击率也更高。
2. 内容要加“吐槽”
写技术文档,偶尔吐槽一下行业乱象,能极大地增加真实感。
“说真的,那些教人开全端口的教程,不是蠢就是坏。这就好比告诉你为了进出门方便,干脆把家里大门拆了一样离谱。”
五、 避坑指南:这些错你千万别犯
| 错误操作 | 潜在风险 | 建议对策 |
|---|---|---|
| 入方向开启 0-65535 | 被当成肉鸡、数据库被勒索 | 只开业务需要的 3-5 个端口 |
| 随便放行 ICMP (Ping) | 容易被发现 IP 在线并遭 Ddos | 建议关闭 Ping,或者只允许监控源 Ping |
| 安全组规则乱堆砌 | 管理混乱,后期排查故障难如登天 | 规则一定要写备注,比如“XX项目Web端口-202310” |
| 忽略“出方向”限制 | 服务器中毒后会疯狂向外发包 | 设置出方向白名单,禁止服务器主动访问高危 IP |
六、 给 SEO 运营人员的特别提醒
如果你是纯 SEO 岗位,也要学会看安全组。有时候你改了半天服务器配置,发现网站打不开,或者 HTTPS 总是报连接超时,可能就是运维同事改了安全组却没告诉你。
检测小工具:
利用 telnet 或在线的“端口扫描工具”,输入你的域名或 IP,看 80、443 是否处于 Open 状态。如果显示 Filtered(被拦截),那无论你 SEO 怎么调优,收录肯定都会跌。
七、 总结:安全组是服务器的第一道护城河
写到这里,这篇服务器安全组配置教程也差不多进入尾声了。作为一个在运维圈摸爬滚打的老鸟,我最后想说:运维的本质不是追求多高端的技术,而是追求极致的严谨。
安全组配置并不复杂,复杂的是你能不能忍住那点“图省事”的冲动。每一次你为了偷懒而放开的权限,可能都是未来某个黑客攻破你网站的后门。
老站长金句: 宁可配置时多花十分钟去对 IP,也不要出事后花十天去修补数据库。你的 SEO 成果,需要这一道护城河来守护。
如果你在配置阿里云、腾讯云或 AWS 的安全组时遇到了具体的报错,欢迎在评论区留言或者在我的技术博客里私信。我们这些站长,不就是在一边踩坑、一边填坑的过程中,慢慢变强的吗?
相关文章
- 宝塔面板登录不进去怎么办:宝塔面板登录失败的自救指南
- Nginx伪静态规则写法教程:Nginx伪静态实操:从入门到避坑
- 轻量云服务器带宽不够怎么优化:小带宽也能跑大流量:轻量云服务器优化实战
- 阿里云CDN配置网站步骤:阿里云CDN实操避坑指南
- 腾讯云轻量服务器建站教程:腾讯云轻量服务器实战建站指南
- ZBlog伪静态设置方法:ZBlog伪静态设置全攻略:老站长带你避坑
- 网站被CC攻击怎么防护:网站被CC攻击?老站长教你硬核防御
- SSL证书自动续期失败解决:SSL续期失败?老站长带你填坑
- 宝塔计划任务不执行排查:宝塔定时任务失效?老站长教你闭眼排雷
- 服务器磁盘满了清理方法:告别满盘焦虑:老站长亲授Linux服务器深度瘦身大法