
360站长工具抓取诊断超时解决方案:360抓取老超时?教你几招搞定
做站这么多年,国内这几家搜索引擎的站长平台我都摸了个透。经常有做国内站或者双轨运营的外贸哥们跑来问我:“老哥,百度抓取正常,Google秒收录,怎么一到360站长工具里点抓取诊断就直接给你报‘连接超时’或者‘抓取超时’?”今天就专门掏箱底,把这套跑通多次的360站长工具抓取诊断超时解决方案完完整整理出来,不整虚头巴脑的理论,全是服务器实战踩坑经验。
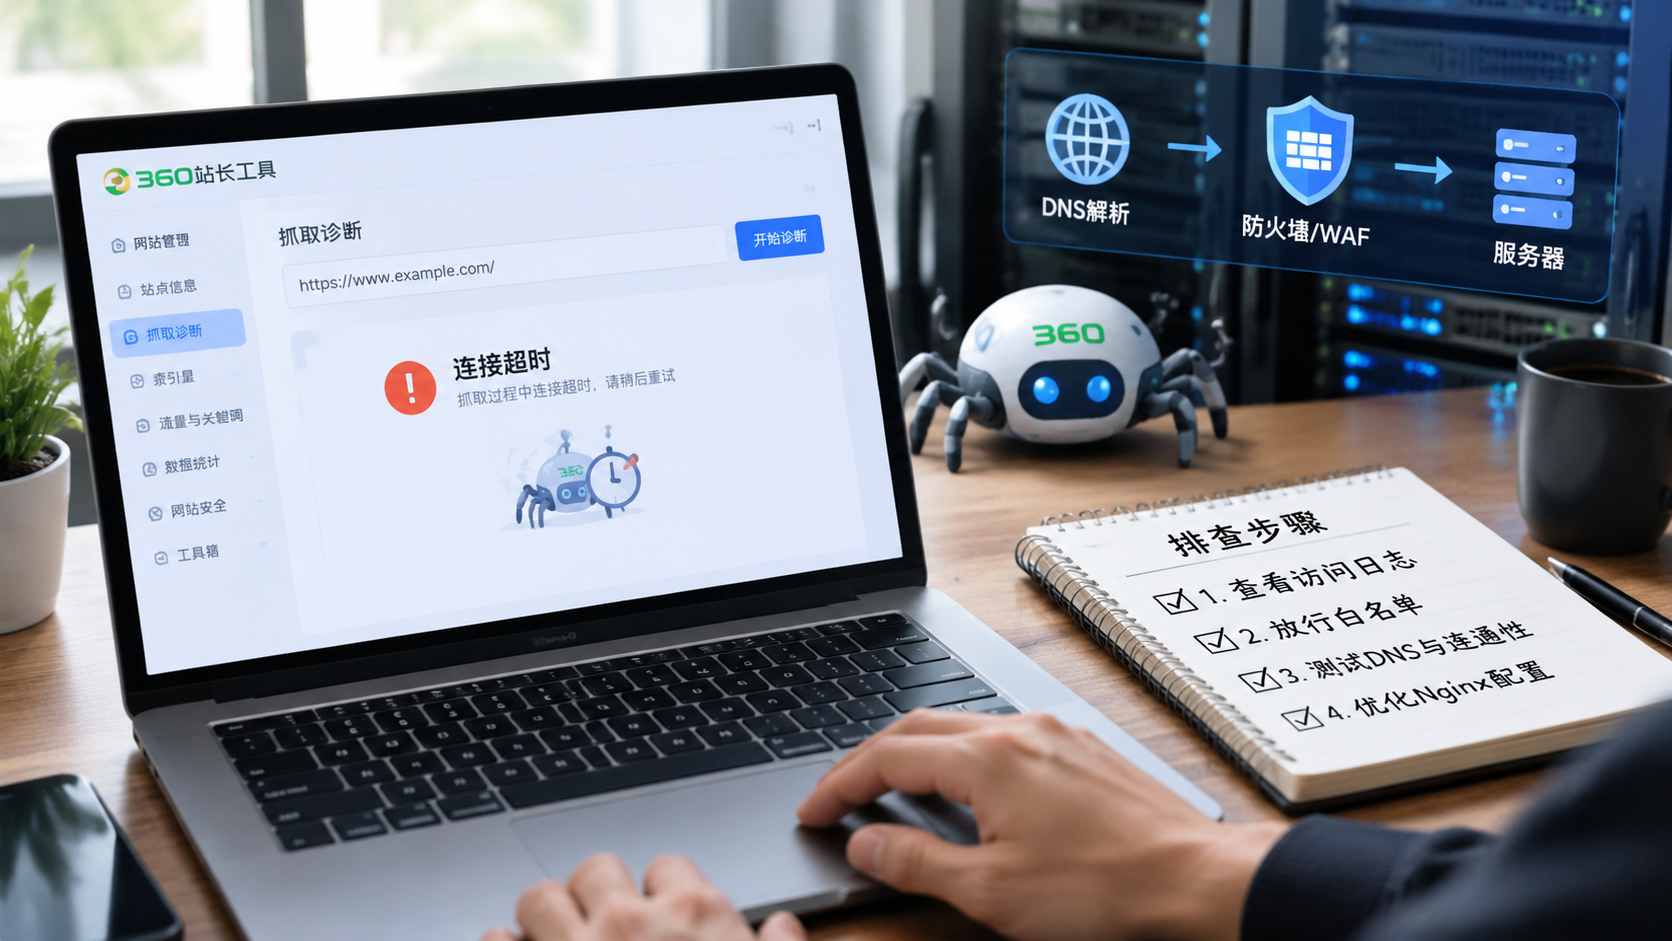
360蜘蛛(360Spider)出了名的“急性子+神经刀”。它的抓取超时阈值设得极短(通常在3到5秒内拿不到完整的HTTP响应头就直接甩超时给你看),而且由于其抓取节点的IP网段经常变动,极容易被各种安全软件当成恶意扫描直接掐死。
别慌,按我下面的排查顺序走,99%的超时问题都能在二十分钟内搞定。
第一步:看日志,确认请求到底有没有摸到服务器
别一超时就瞎改Nginx配置,运维第一原则永远是看Access Log(访问日志)。
登录你的Linux服务器终端,直接用命令过滤360蜘蛛的访问记录:
# 替换为你实际的nginx访问日志路径
tail -n 1000 /var/log/nginx/access.log | grep -i "360spider"
此时会出现两种截然相反的排查路径:
路径A:日志里干干净净,一条记录都没有
360蜘蛛的请求根本没进到你的Web服务器层,死在半路了。
- 直接元凶:CDN、云厂商安全组(阿里云/腾讯云)、高防IP,或者是DNS解析崩了。
路径B:日志里有记录,但HTTP状态码很扎眼
- 返回 403:被你的Nginx规则、宝塔防火墙或系统WAF直接给拒了。
- 返回 504 / 502 / 499:后端PHP-FPM、Node或者Python处理超时,360蜘蛛等不及主动掐断了连接(499就是典型的客户端等不及断开)。
第二步:防火墙与WAF白名单放行(最常见死因)
大部分用宝塔面板、LNMP一键包或者装了开源WAF(比如雷池、ModSecurity)的站长,八成都是死在这里。
1. 宝塔系统/Nginx防火墙误杀
很多防火墙开了“防恶意采集”或“CC防御”,360站长工具发起抓取诊断时,短时间内会有连续几个节点的探测,极易触发CC规则,直接被拉黑IP。
- 解决办法:进入防火墙后台,找到“蜘蛛/爬虫白名单”设置。确认开启了“360搜索”放行。
- 如果还不行,把360Spider的官方UA特征串或者诊断给出的临时测试IP手动塞进IP白名单测试。
2. Cloudflare或海外CDN挡路
如果是外贸兼顾国内的站,很多人套了Cloudflare。CF的“Bot Fight Mode”(Bot战斗模式)会无差别拦截国内大部分爬虫,360过去直接吃一个5秒盾(JS质询验证),诊断工具无法执行JS,直接超时死给你看。
- 解决办法:
在CF后台进入 安全性 -> WAF -> 自定义规则,建一条放行规则:
- 字段:
User Agent - 运算符:
包含 - 值:
360Spider - 执行操作:
绕过(Bypass)或跳过所有剩余安全规则。
- 字段:
第三步:DNS解析与节点连通性自测
有些小众DNS服务商对国内电信、联通、移动的线路划分很烂,360蜘蛛很多节点分布在北方联通或二三级宽带机房,经常因为DNS解析失败直接报超时。
你可以找一台国内的VPS,假装自己是360蜘蛛,用 curl 跑一下耗时诊断:
curl -A "Mozilla/5.0 (Windows NT 6.1; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/50.0.2661.102 Safari/537.36; 360Spider" \
-o /dev/null -s -w "DNS解析时间: %{time_namelookup}s\n建立连接时间: %{time_connect}s\n首包传输时间: %{time_starttransfer}s\n总耗时: %{time_total}s\nHTTP状态码: %{http_code}\n" \
https://你的域名.com/
看输出数据:
- 如果 DNS解析时间 大于 1秒,赶紧换阿里云DNS、DNSPod或者华为云DNS,别用海外小服务商。
- 如果 首包传输时间(TTFB) 超过了 3秒,说明是你的整站后端性能拉胯,360判定超时太正常了。
第四步:Nginx超时与FastCGI调优
如果你排查完发现请求到了后端,但由于页面加载慢被360提前挂断,这就需要针对Web服务器做超时与缓冲配置优化。
针对 Nginx + PHP-FPM 架构,检查你的 nginx.conf:
http {
    # 适当拉大这几个超时时间,防止握手卡壳
    keepalive_timeout 65;
    client_header_timeout 15;
    client_body_timeout 15;
    send_timeout 25;

    # FastCGI代理超时,根据页面生成效率微调
    fastcgi_connect_timeout 60;
    fastcgi_send_timeout 60;
    fastcgi_read_timeout 60;
    fastcgi_buffer_size 64k;
    fastcgi_buffers 4 64k;
    fastcgi_busy_buffers_size 128k;
}
针对动态程序(如WordPress、Magento等):
- 必须开启页面级静态缓存(Redis Object Cache、Nginx fastcgi_cache 或 WP Rocket)。
- 让爬虫访问时直接命中内存中的HTML静态文件,把TTFB压到 200ms - 500ms 之间。只要响应够快,360站长工具抓取超时的问题瞬间消失。
常见抓取故障与排障速查表
| 诊断现象 | 核心根因 | 针对性动作 |
|---|---|---|
| 诊断报连接超时,日志全无记录 | 云防火墙、高防IP阻断,或DNS解析暴毙 | 检查云服务器安全组、放行CDN Bot、改用大厂DNS |
| 日志记录返回 403 Forbidden | 宝塔防篡改、Nginx拦截规则、开源WAF误杀 | 将包含 360Spider 的UA加入防CC与防采集白名单 |
| 日志记录返回 499 / 504 | 页面渲染慢,超过360蜘蛛容忍极限主动断开 | 上Redis/静态缓存,把页面响应时间(TTFB)压缩进1秒 |
| 主页诊断成功,内页诊断超时 | 内页存在大量未优化的SQL连表查询或外部死链API | 查Slow Query慢查询日志,给页面做静态化 |
老站长的避坑唠叨
最后提醒大家一句,虽然把放行规则做好了能解决抓取问题,但千万不要写粗暴的全局放行。
圈子里有很多伪造 360Spider UA的垃圾爬虫,天天拿这种UA扫站做渗透。你给白名单的时候,最好结合IP反查验证,或者仅在360站长后台抓取诊断的那几分钟内临时开日志监控。等诊断抓取成功了,配置稳固了,再收拢安全防线。
按照上面的四步走,从最外层的解析防御,一路排查到最底层的代码缓存,360那个“抓取超时”的红字提示基本上就能被彻底扫平。搞网站运维,拼的就是耐心和定位精准度,少看玄学,多看日志。