
Docker容器化网站部署与运维:原来用Docker管网站这么省心
很多做开发或运维的朋友最初接触云服务器时,最头疼的就是配环境:不同项目的 PHP 或 Node.js 版本冲突、换台服务器又要重新编译 Nginx、搬家时数据库配置对不上……其实,掌握了Docker容器化网站部署与运维,这些烦恼基本都能彻底解决。通俗点说,Docker 就像给你的网站各个组件打包进了独立的“集装箱”,无论底层系统是 CentOS、Ubuntu 还是轻量云,只要把箱子搬过去,几秒钟就能完整复刻运行环境。本文将从架构搭建、一键编排到日常运维避坑,为你梳理一套切实可行的实操方案。
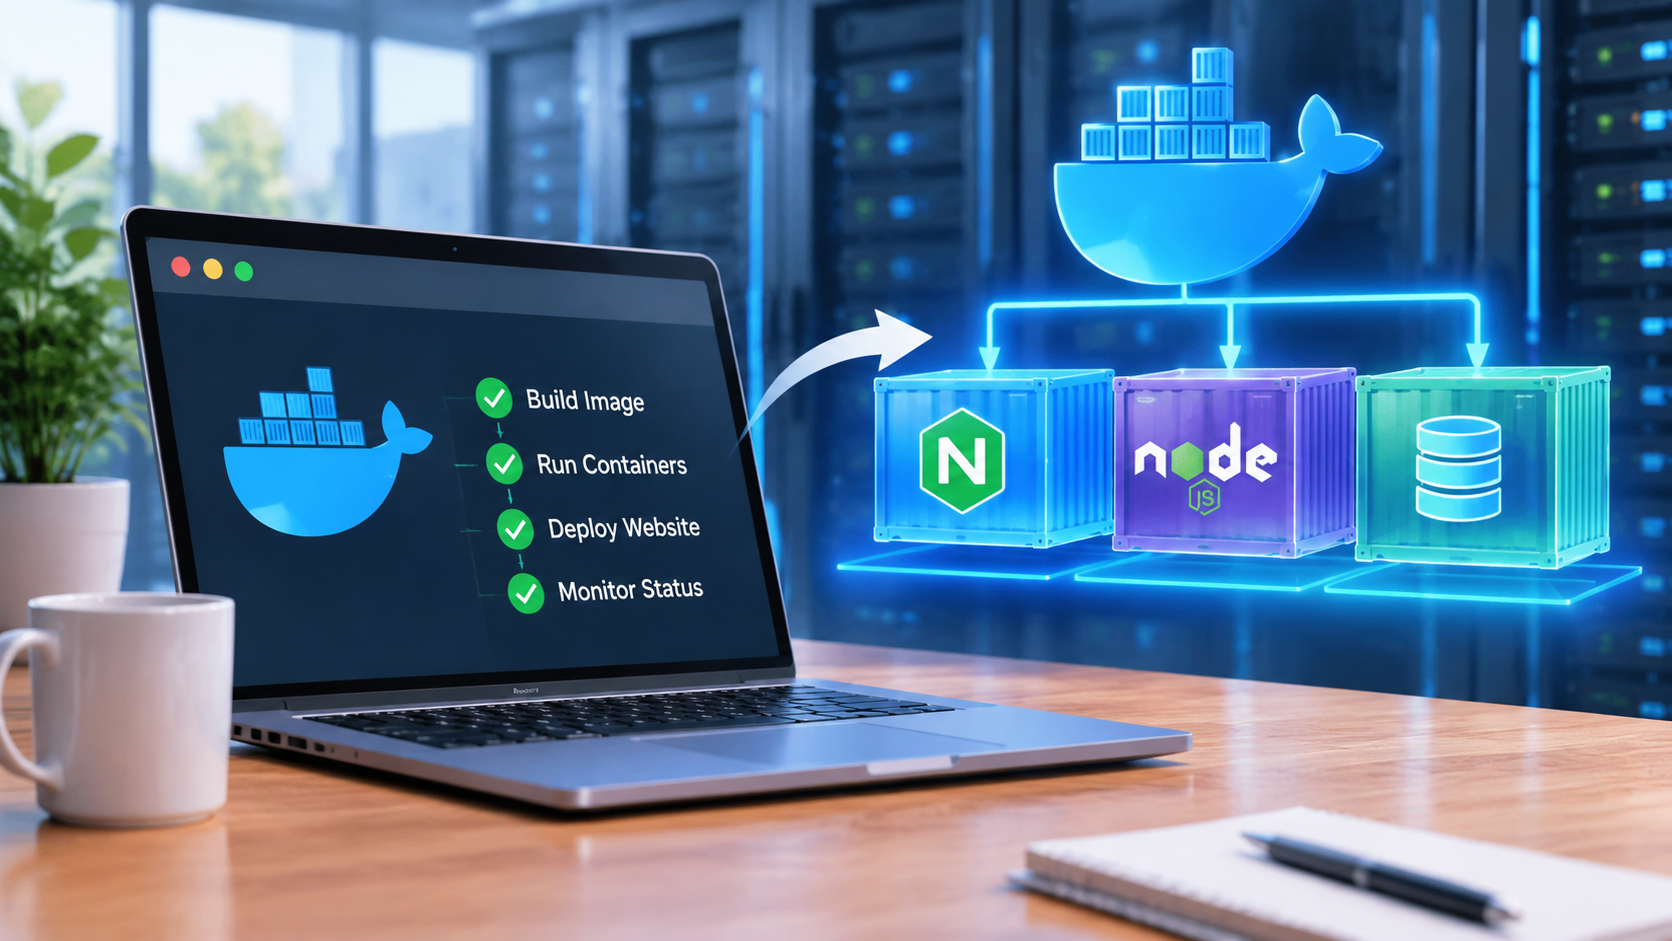
一、 为什么推荐用 Docker 跑网站?
很多站长可能会问:“直接在服务器上 apt 或 yum 安装软件跑得挺好,何必多套一层 Docker ?”如果你经历过以下场景,就能明白它的价值:
- 环境绝对一致:本地调试好的代码,扔到生产环境直接就能跑,彻底告别“在我电脑上明明是好的”这种尴尬。
- 服务安全隔离:WordPress 博客、API 后端、MySQL 和 Redis 都在各自的独立沙盒里。即使某个站点被黑或脚本死循环,也不会轻易拖垮整台服务器上的其他业务。
- 极佳的迁移与容灾能力:在服务器需要降配、升级或更换机房时,传统方式往往要折腾大半天,而容器化方案只需同步数据卷和配置文件,一行命令即可拉起所有服务。从 SEO 角度来看,这意味着更低的宕机时间(Downtime),避免搜索引擎爬虫因服务器频繁 502/504 而降低站点评级。
二、 实战演练:用 Docker Compose 编排经典网站架构
单打独斗运行 docker run 并不适合生产环境。在实际业务中,推荐使用 docker-compose 来定义多容器协作架构(例如:Nginx + Web 应用 + 数据库)。
这里以一个典型的高性能网站架构为例,目录结构规划如下:
/opt/my-website/
├── docker-compose.yml
├── nginx/
│   ├── conf.d/
│   │   └── default.conf
│   └── certs/
└── data/
    ├── web/
    └── mysql/
编写核心的 docker-compose.yml 文件:
version: '3.8'

services:
  # 边缘接入层:Nginx 负责反向代理和 SSL 卸载
  web-proxy:
    image: nginx:alpine
    container_name: site_nginx
    restart: always
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - ./nginx/conf.d:/etc/nginx/conf.d:ro
      - ./nginx/certs:/etc/nginx/certs:ro
      - ./data/web:/var/www/html:ro
    depends_on:
      - web-app
    networks:
      - web-net

  # 业务应用层(以 Node.js / PHP / Python 等为例)
  web-app:
    image: my-web-app:v1.0
    container_name: site_app
    restart: always
    environment:
      - DB_HOST=db
      - DB_USER=root
      - DB_PASSWORD=your_strong_password
    volumes:
      - ./data/web:/var/www/html
    networks:
      - web-net

  # 数据存储层:MySQL
  db:
    image: mysql:8.0
    container_name: site_db
    restart: always
    environment:
      MYSQL_ROOT_PASSWORD: your_strong_password
      MYSQL_DATABASE: my_database
    volumes:
      - ./data/mysql:/var/lib/mysql
    networks:
      - web-net

networks:
  web-net:
    driver: bridge
实操要点提示:
- 数据持久化必须挂载:容器本身是无状态的(随时可以销毁重建),因此数据库目录 (
/var/lib/mysql) 和网站静态资源必须挂载到宿主机(即宿主机的./data/目录),否则容器一旦重启或删除,数据将全部丢失。 - 内网通信安全:MySQL 容器并没有对外暴露 3306 端口,只加入了自定义桥接网络
web-net。应用服务直接通过服务名db:3306即可访问数据库,杜绝了公网数据库被暴力破解的风险。
三、 运维避坑:保姆级运维规范
搭建起来只是完成了 30%,真正的考验在后期的日常运维。以下几点是保障网站长期稳定运行的关键:
1. 警惕日志暴满磁盘
Docker 默认会无限制地把容器的标准输出写入宿主机的 JSON 文件中。运行几个月后,很多人的磁盘空间就被日志吃满了,导致网站直接宕机。
解决方法:在 /etc/docker/daemon.json 中配置日志轮转:
{
  "log-driver": "json-file",
  "log-opts": {
    "max-size": "50m",
    "max-file": "3"
  }
}
配置后重启 Docker 服务,单个容器日志最大不超过 50MB,且最多保留 3 个归档,彻底根除磁盘爆满隐患。
2. 限制单容器资源消耗
在小型云服务器上(如 2核 4G),如果某个爬虫疯狂抓取你的动态页面,或者代码存在内存泄漏,很容易把整机内存耗尽(触发 Linux 的 OOM 机制干掉核心进程)。
可以在 docker-compose.yml 中为服务加上资源限制:
deploy:
  resources:
    limits:
      cpus: '1.0'
      memory: 1024M
这样哪怕该应用出现异常,也最多占用 1G 内存,不会影响宿主机和其他服务的存活。
3. 制定自动化的数据备份策略
容器化之后,备份变得非常清晰。你只需要关注两部分:
- 结构与配置:Git 仓库维护的
docker-compose.yml和 Nginx 配置文件。 - 核心数据:编写简单的 Shell 脚本,每天凌晨调用
docker exec site_db mysqldump ...导出 SQL,并连同挂载卷打包压缩,通过脚本自动同步到远程对象存储(如 OSS、S3)中。
4. 平滑无感发布(Zero-Downtime)
当网站发布新版本时,先拉取新镜像,再重新启动应用容器:
docker compose pull web-app
docker compose up -d --no-deps web-app
结合 Nginx 的健康检查与重试机制,可以做到毫秒级切换,用户访问无感知,爬虫抓取也不会遇到断流。
四、 总结
把网站搬进 Docker,前期可能会需要你花一两个小时去适应镜像、挂载卷和 Compose 的概念,但一旦这套流水线跑顺,后续的收益是巨大的。不仅部署新站点只需几分钟,环境迁移、横向扩容更是得心应手。
对于个人站长、技术博主或中小团队来说,越早建立标准化的容器化运维思维,就越能从修环境、补漏洞的繁琐杂事中解脱出来,把精力真正放在网站内容优化、技术架构迭代以及流量增长上。
相关文章
- 长尾关键词挖掘实操:自动化挖掘长尾词的实操打法
- 落地页转化漏斗优化:落地页转化漏斗优化实操指南
- 全站死链排查与404重定向:全站死链清洗与404重定向实操
- CDN缓存命中率调优:CDN缓存命中率拉满实战
- Core Web Vitals性能达标方案:Core Web Vitals实操达标方案
- 网站TTFB首字节耗时排查:网站TTFB首字节耗时排查实战
- 恶意爬虫拦截与服务器防刷策略:恶意爬虫拦截与服务器防刷实战
- 聚合标签页内链权重布局:聚合标签页内链权重布局实战
- 百度API主动推送与快速收录配置:搞定百度API主动推送与快速收录
- Google Search Console抓取错误修复:GSC抓取错误实战排查与修复