
黑帽SEO恶意快照劫持与跳转排查:网站被黑跳转博彩?教你彻底排查
上周半夜,一个做B2B机械出口的老哥微信连环轰炸我,说他的英文站被Google标记成了“该网站可能已被黑客篡改”,在搜索结果里点进去全变成了澳门新葡京和仿牌手表。更诡异的是,他在国内直接输入域名打开,网站比谁都正常。这就是典型的黑客寄生虫手法。面对这种恶心人的阴招,黑帽SEO恶意快照劫持与跳转排查就成了我们独立站运维必须死磕的基本功。别慌,今天我不讲虚的概念,直接把线上救火的实战逻辑和命令拆碎了喂给你。
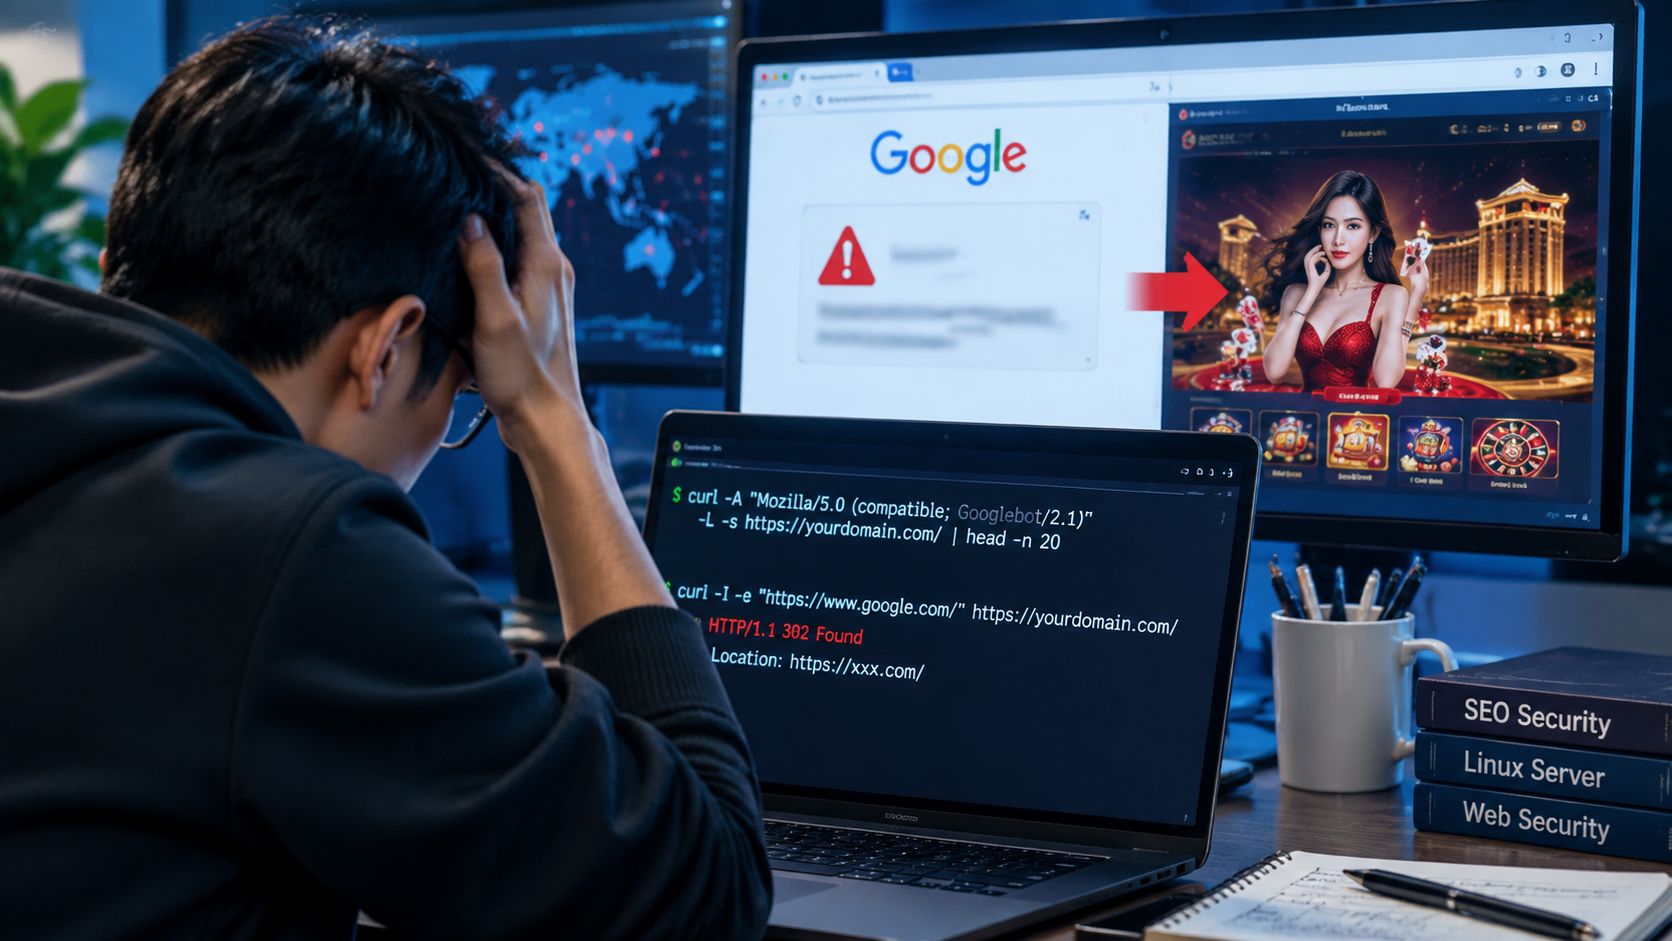
一、 搞懂套路:为什么你看到的是正常的,蜘蛛看到的却是博彩?
黑帽团伙的目的很简单:借你的权重给灰色产业导流,但又不想让你这个站长太快察觉。为了达到这个目的,他们会在代码或者服务器层写条件判断,通常卡死这三个维度:
- 看 User-Agent(用户代理):如果你是普通浏览器访问,放行;如果是
Baiduspider、Googlebot,立马吐出被篡改的TDK(标题、描述、关键词)和充满违禁词的内容。快照就这样被劫持了。 - 看 Referer(来源页面):如果你直接在浏览器敲网址,或者从书签点进去,一切正常;如果你是从 Google、Bing 甚至百度搜索结果点进来的,反手就给你来个 302 重定向到菠菜站。
- 看 IP 归属地:很多外贸站的黑客会专门屏蔽中国大陆 IP,或者只对特定的海外目标国家(如欧美、东南亚)触发跳转,站长在国内测试怎么点都是好的。
二、 现场取证:别用浏览器查,用终端剥下它的底裤
千万别拿你那干净的 Chrome 去排查,缓存和本地环境会骗你。直接上 Linux 终端,用 curl 模拟搜索引擎蜘蛛和引流来源,真实情况一秒现形。
1. 模拟蜘蛛抓取快照
curl -A "Mozilla/5.0 (compatible; Googlebot/2.1; +http://www.google.com/bot.html)" -L -s https://yourdomain.com/ | head -n 30看看吐出来的 <title> 和 <meta description> 是不是你原来的内容。如果返回了一堆乱七八糟的拼音、博彩关键词,快照劫持没跑了。
2. 模拟搜索来源检查跳转
curl -I -A "Mozilla/5.0 (Windows NT 10.0; Win64; x64)" -e "https://www.google.com/" https://yourdomain.com/注意看 HTTP 返回状态码。如果是 HTTP/1.1 200 OK 就算过关;要是蹦出 301 Moved Permanently 或者 302 Found,后面还跟着个奇奇怪怪的 Location: https://xxxx.com,说明跳转后门就在你的主干路径上。
三、 逐层扒皮排查:后门到底藏在哪?
排查要按顺序来,从入口配置往系统底层扒,一般跑不出这四个层级。
1. 伪静态与 Web 容器配置(最常见藏污纳垢处)
黑客最喜欢动你的配置文件,因为站长平时极少会去看它。
- Nginx 站长:去检查你的
nginx.conf以及vhost/*.conf。重点看有没有隐蔽的rewrite规则,或者通过include引入了隐藏在其他目录下的配置(比如叫.sys_cache.conf)。 - Apache / LiteSpeed 站长:重点排查网站根目录及各子目录下的
.htaccess。黑客常利用RewriteCond %{HTTP_USER_AGENT}或RewriteCond %{HTTP_REFERER}搞猫腻。- 排查技巧:有的黑客会在
.htaccess顶部或者底部敲上百行空格,故意让恶意规则滑到屏幕外面,打开文件记得翻到最底下!
- 排查技巧:有的黑客会在
2. 代码层逻辑污染
如果你用的是 WordPress、Magento 这种开源 CMS,核心程序文件很可能被动了手脚。
- 排查近期的被改动文件:
连上服务器,运行命令查找最近7天被修改过的 PHP 文件:
find /www/wwwroot/yourdomain.com -type f -name "*.php" -mtime -7 - 抓取特征函数与编码:
黑客劫持通常会用混淆编码。用
grep扫敏感函数:grep -r -E "(eval|base64_decode|gzuncompress|str_rot13|assert)" /www/wwwroot/yourdomain.com/ --exclude-dir=cache - 检查挂马高发区:
- WordPress 的
wp-config.php(看顶部有没有包含可疑的远程/本地外部文件)。 - 当前主题目录下的
functions.php和header.php。 index.php顶部有没有莫名其妙的require_once。
- WordPress 的
3. 数据库内容替换
有时候代码是干净的,但文章内容或配置被写进了混淆的 JS 脚本。比如通过漏洞利用直接 update 了你的数据库字段。
去数据库里搜常见的重定向代码:
SELECT * FROM wp_posts WHERE post_content LIKE '%window.location.href%' OR post_content LIKE '%document.write%';如果有发现,说明不仅要清文件,数据库也得整体做一次 SQL 替换清洗。
4. 定时任务与系统守护进程(为什么删了又复活?)
很多新手站长抱怨:“我把带木马的 php 删了,怎么过了半小时又自己生成了?”那是因为你根本没杀干净,黑客留了不死进程或定时任务。
- 排查计划任务:
crontab -l
cat /etc/crontab
ls -al /etc/cron.*
看有没有
wget或者curl定期从某个 IP 下载脚本执行的任务,全部注释或删掉。 - 排查临时目录执行文件:
黑客喜欢把编译好的二进制文件扔在内存目录跑:
ls -la /tmp
ls -la /dev/shm
如果看到名字奇怪的文件(比如一串随机字符,或者伪装成
kworker),直接ps -ef查对应 PID,顺藤摸瓜杀掉进程。
四、 收尾与善后:别让努力白费
把脏东西全删光只能算走完了一半路,后面这两步不做,不仅权重回不来,还会被二次收割。
- 权限收紧:
大部分挂马都是因为文件权限给了
777。把全站文件权限刷回644,目录刷回755,运行用户必须是独立的www,绝不能是root。给wp-content/uploads目录禁止执行 PHP 权限:# Nginx 配置示例:禁止上传目录运行 php location ~* ^/wp-content/uploads/.*\.php$ { deny all; } - 快照更新与权重急救:
后门清干净后,先用 Google Search Console(GSC)的“网址检查”工具直接实时测试受害 URL。确定抓取到的 HTML 已经恢复正常后,立刻点击请求编入索引。如果被篡改的页面很多,赶紧重新生成一份干净的
sitemap.xml提交,同时在 GSC 里把那些黑客凭空生成的博彩虚假路径挂到“移除”工具里压制展示。
做独立站运维,不要迷信任何全自动的安全防护插件,老老实实通过命令行比对特征码、看访问日志、查系统进程,才是把站点从黑帽泥潭里拽出来的唯一硬核解法。
相关文章
- WordPress后门木马排查与彻底清除:WP后门木马排查与彻底清剿
- Cloudflare WAF防CC攻击规则实战配置:CF抗CC实战:站长保命指南
- Nginx安全响应头配置与加固:Nginx安全头加固与文案实战
- Linux服务器SSH防暴力破解与密钥登录:老站长聊SSH密钥与防爆破
- Fail2ban自动化封禁恶意扫描IP实操:老站长手把手教Fail2ban防扫描
- 外贸独立站数据库异地增量冷备份方案:外贸站异地冷备份救命指南
- SQL注入攻击特征分析与防御拦截:独立站SQL注入防御与防坑手记
- Linux网站根目录文件权限防提权加固:别乱给777:网站目录加固实战
- 外贸独立站DDoS大流量攻击应急清洗:外贸站抗DDoS防封救砖实录
- UFW防火墙严格出入站端口限制配置:独立站老兵聊UFW严格端口配置