
数据库SQL注入漏洞修复方案:网站防被黑:彻底堵住SQL注入
对于很多站长和后端开发来说,最崩溃的时刻莫过于收到安全告警,或者发现数据库被人给“脱裤”(数据拖走)了。在所有的Web安全威胁里,SQL注入绝对是资历最老、破坏力最强的一个。要彻底摆脱这种提心吊胆的日子,一套行之有效、覆盖研发到运维全流程的数据库SQL注入漏洞修复方案就显得尤为关键。它不仅关乎用户数据的安全,更直接影响到网站在搜索引擎眼里的健康度——毕竟,谁也不想辛辛苦苦做上排名的网站,因为挂马或被篡改而被百度、谷歌直接标红拦截。
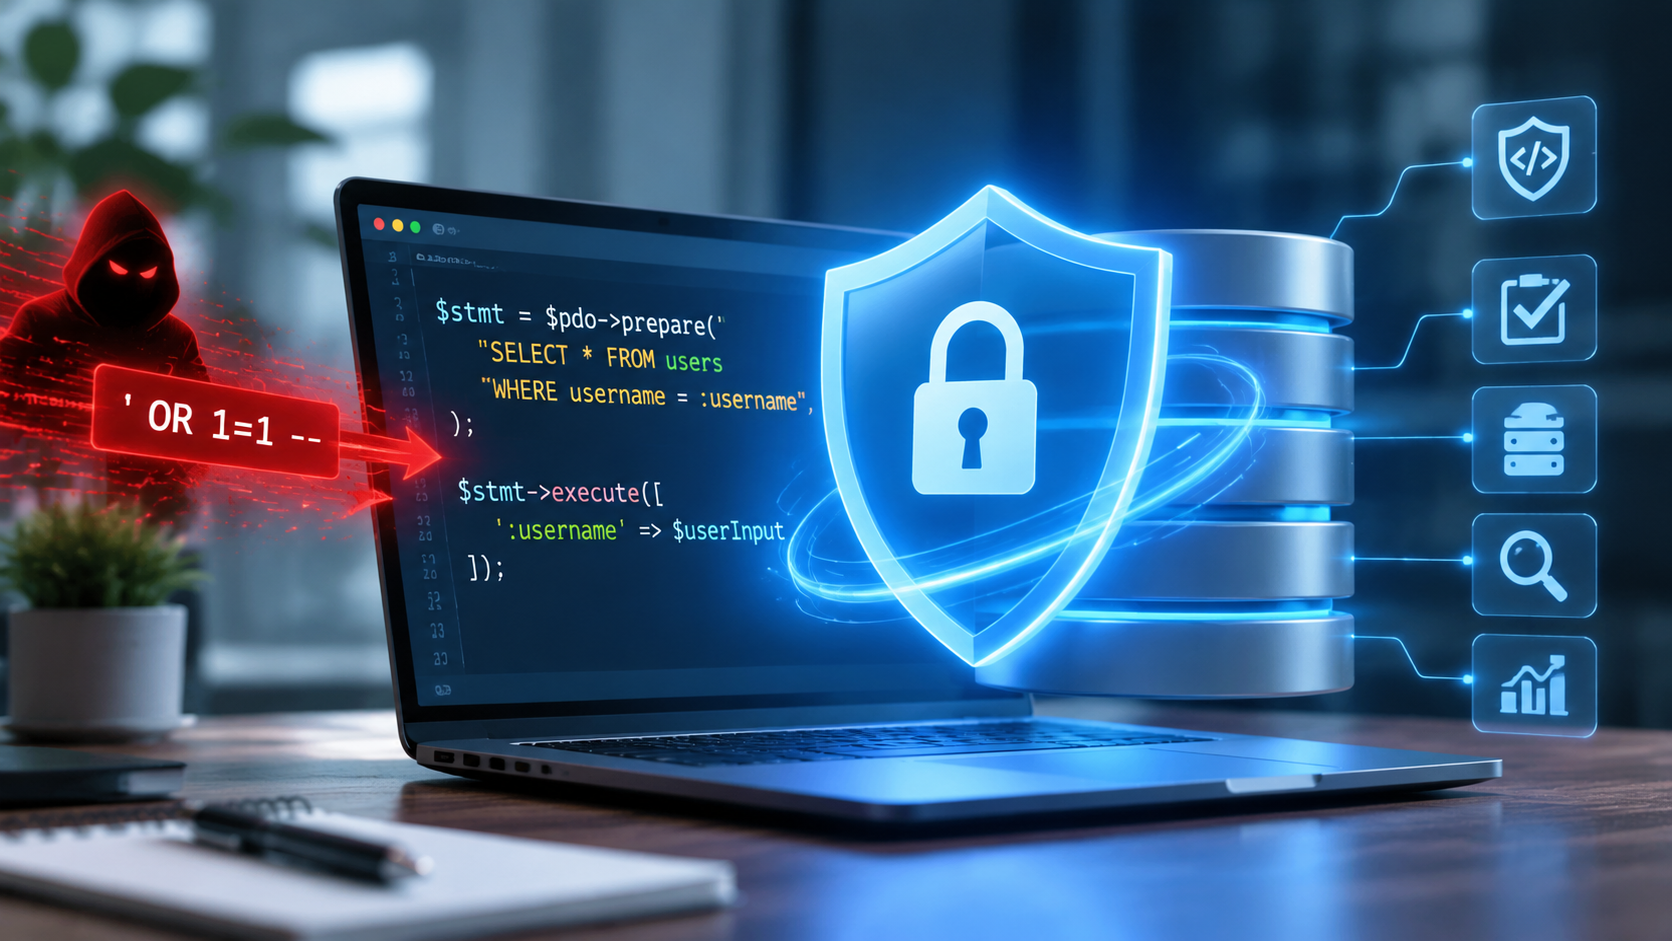
今天我们就抛开那些晦涩的纯理论,从实战角度聊聊怎么从根源上把SQL注入这扇门死死焊住。
一、 治本之策:从代码层面消灭注入条件
SQL注入之所以会发生,本质原因就是“数据与代码混淆”。攻击者把恶意的SQL指令当作普通参数传进来,而程序直接用字符串拼接把它们送进了数据库执行。因此,修复方案的第一核心,就是让数据库能分得清什么是“指令”,什么是“数据”。
1. 强制使用参数化查询(预编译语句)
这是目前公认最有效、最根本的防御手段,几乎能干掉99%的SQL注入。
- 原理:预编译(Prepared Statements)把SQL语句的结构先送到数据库去解析、编译,生成执行计划。这时候SQL骨架已经定死了,后续传入的参数不管包含什么单引号、分号还是
OR 1=1,数据库都只会把它当成纯粹的字符串字面量,根本没有执行的机会。 - 代码实践:
- PHP (PDO):绝对不要用
mysql_query拼字符串,改用 PDO 的预处理绑定。// 错误写法:$sql = "SELECT * FROM users WHERE user = '" . $user . "'"; // 正确写法: $stmt = $pdo->prepare('SELECT id, name FROM users WHERE username = :username AND status = :status'); $stmt->execute(['username' => $userInput, 'status' => 1]); $user = $stmt->fetch(); - Python:无论用哪种驱动,都使用占位符传参,而不是
%s或f-string字符串格式化。# 正确写法 cursor.execute("SELECT * FROM products WHERE category = %s", (cat_input,)) - Java (MyBatis):在编写Mapper XML时,严禁用
${}传参,必须统一使用#{}。因为#{}采用的是 PreparedStatement,而${}则是直接文本替换。
- PHP (PDO):绝对不要用
2. ORM框架的安全配置
很多现代项目用上了Hibernate、Prisma、Sequelize、GORM等ORM框架,以为万事大吉了。其实不然,如果开发者在复杂查询时偷偷用了“原生SQL拼接”(Raw SQL),漏洞依然会乘虚而入。
- 修复要求:团队需建立代码规范,禁止在ORM中使用原生拼接函数;如遇联表等复杂业务必须手写SQL,依然要走框架提供的参数化接口。
二、 辅助防线:严格的输入验证与数据类型约束
参数化查询虽然好,但总有些场景无法直接使用预编译,比如动态传入表名、字段名、排序规则(ORDER BY ASC/DESC)。这时候,就必须依靠严格的输入过滤与验证。
1. 采用“白名单”而非“黑名单”
千万别妄想写一个正则表达式去过滤 select、union、and、drop 等关键词(即黑名单)。攻击者有无数种编码、混淆、大小写变异、特殊注释(如 /**/)手段能绕过黑名单。
- 做法:对于只能固定取值的参数,一律用白名单。比如后台排序:
$allowed_columns = ['id', 'price', 'created_at'];
$sort_column = in_array($_GET['sort'], $allowed_columns) ? $_GET['sort'] : 'id';
$order = ($_GET['dir'] === 'DESC') ? 'DESC' : 'ASC';
// 此时再拼接就是安全的
$sql = "SELECT * FROM items ORDER BY {$sort_column} {$order}";
2. 强类型转换
对于明确只需要数字的参数(如商品ID、分页页码 page),在接收请求的第一步就进行强类型转换。
- 在代码逻辑开头直接做
intval($_GET['id']),或者在API接口网关层做Schema校验。如果传入的不是数字,直接抛出400错误,不给后续SQL执行留任何操作空间。
三、 运维加固:最小权限原则与环境隔离
假设(哪怕概率极低)代码层面真的漏掉了一个注入点,良好的系统运维与数据库配置也能作为最后一道坚固的护城河,把损失降到最低。
1. 严格遵循“最小权限原则”
很多中小站长图省事,Web应用直接连接数据库的 root 或 sa 超级管理员账号,这是极其致命的。一旦被注入,攻击者可以直接读写系统文件、甚至提权拿到整台服务器的控制权。
- 拆分账号:Web应用必须使用专属的低权限账号连接数据库。
- 收回高危权限:禁用掉诸如 MySQL 的
FILE权限(防止LOAD_DATA、INTO OUTFILE写入Webshell)、SQL Server 的xp_cmdshell扩展存储过程。 - 读写分离权限:对于只需展示内容的外部前台,可以分配只读账号;涉及写入、修改的操作,再通过受限的写入账号执行。
2. 关闭数据库敏感报错回显
盲注(Blind Injection)往往比基于报错的注入(Error-based Injection)利用难度大得多。
- 配置:在生产环境的Web服务器(Nginx/Apache)和语言环境(PHP/Java/Python)中,彻底关闭 Debug 模式。统一捕获数据库异常,向用户展示通用的“系统繁忙,请稍后再试”,坚决不要把包含表名、列名、语法错误的数据库底层原始信息输出到浏览器页面上。
四、 动态防护与长效监控
安全是一个动态对抗的过程,不仅要“防”,还要“检”。
- 部署Web应用防火墙(WAF) 可以在服务器前端部署如 ModSecurity、Cloudflare,或者云厂商自带的WAF产品。WAF能够识别并实时拦截大量的自动化扫描工具、通用注入Payload,为你修复线上遗留漏洞争取宝贵的时间。
- 常态化漏洞扫描与代码审计
- 完善慢查询与异常日志监控
开启数据库审计日志(Audit Log),监控包含大量
SLEEP()、BENCHMARK()、大量UNION关键字的异常查询,一旦发现高频异常请求,立即排查来源IP并追踪到对应接口。
总结
搞定SQL注入,从来都不是靠单一招数就能高枕无忧的。一套扎实的数据库SQL注入漏洞修复方案,必然是以代码层预编译(参数化查询)为基石,辅以输入白名单校验,并在底层落实数据库最小化权限配置与WAF防护的立体防御体系。
按照这套标准对系统进行一次全面的重构排查,不仅能把攻击者拒之门外,更能保障网站长期稳定地运行,免受降权、挂马与数据丢失的困扰。
相关文章
- WordPress后门木马排查与彻底清除:WP后门木马排查与彻底清剿
- Cloudflare WAF防CC攻击规则实战配置:CF抗CC实战:站长保命指南
- Nginx安全响应头配置与加固:Nginx安全头加固与文案实战
- Linux服务器SSH防暴力破解与密钥登录:老站长聊SSH密钥与防爆破
- Fail2ban自动化封禁恶意扫描IP实操:老站长手把手教Fail2ban防扫描
- 外贸独立站数据库异地增量冷备份方案:外贸站异地冷备份救命指南
- SQL注入攻击特征分析与防御拦截:独立站SQL注入防御与防坑手记
- Linux网站根目录文件权限防提权加固:别乱给777:网站目录加固实战
- 外贸独立站DDoS大流量攻击应急清洗:外贸站抗DDoS防封救砖实录
- UFW防火墙严格出入站端口限制配置:独立站老兵聊UFW严格端口配置